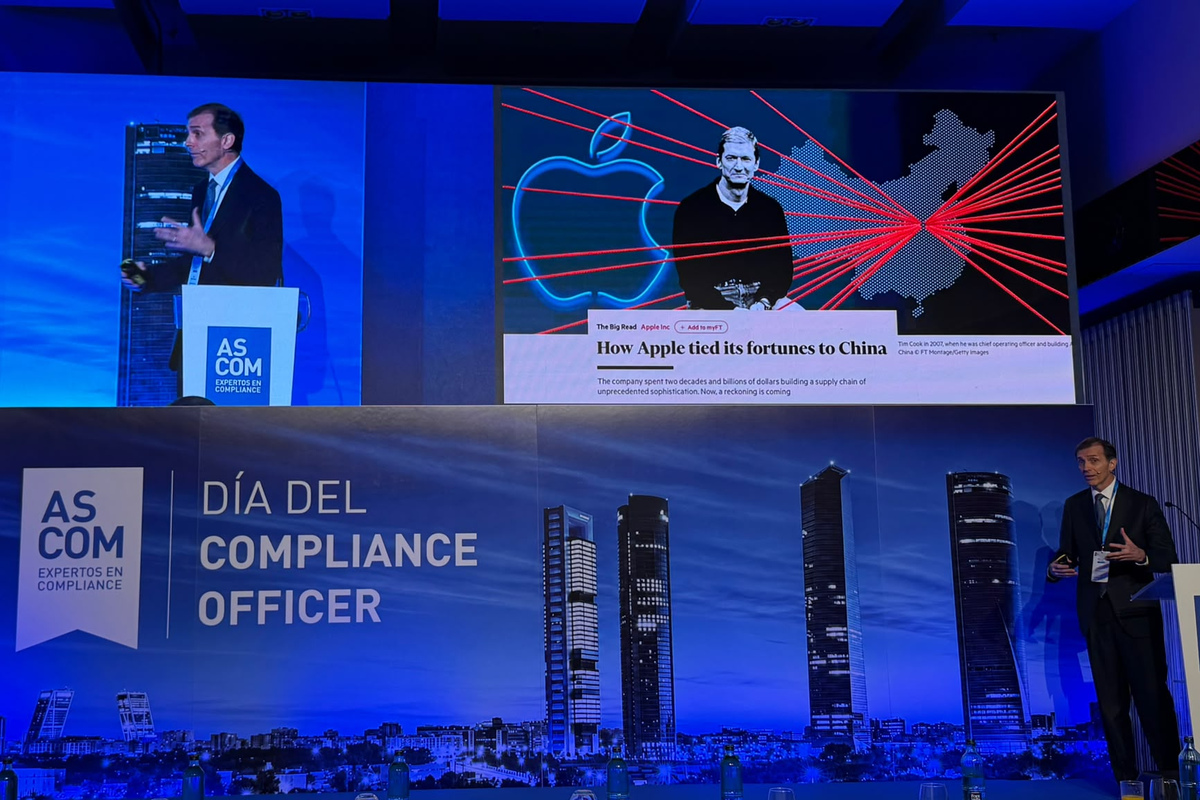
La independencia de los responsables de cumplimiento normativo, la necesidad de desarrollar una inteligencia artificial ética y la importancia de generar confianza en los canales internos de denuncia protagonizaron la décima edición del Día del Compliance Officer, organizada el martes por la Asociación Española de Compliance (ASCOM).
El encuentro, celebrado bajo el lema «La agenda estratégica del Compliance Officer 2026-2031: preparar la función de Compliance para la nueva geometría de los riesgos corporativos», reunió a juristas, directivos, expertos tecnológicos y profesionales del cumplimiento normativo para analizar los desafíos de una función cada vez más decisiva en la gobernanza empresarial.
José F. Zamarriego, presidente de ASCOM, reivindicó durante la inauguración la necesidad de dotar a los responsables de cumplimiento de verdadera independencia, autoridad, recursos y acceso a los órganos de gobierno. «La independencia no puede quedarse en el organigrama», advirtió.
En su opinión, debía traducirse en capacidad real para influir en las decisiones empresariales y advertir de los riesgos, incluso cuando las objeciones resultan incómodas. «Una advertencia no es una deslealtad. Es una oportunidad para decidir mejor», afirmó.
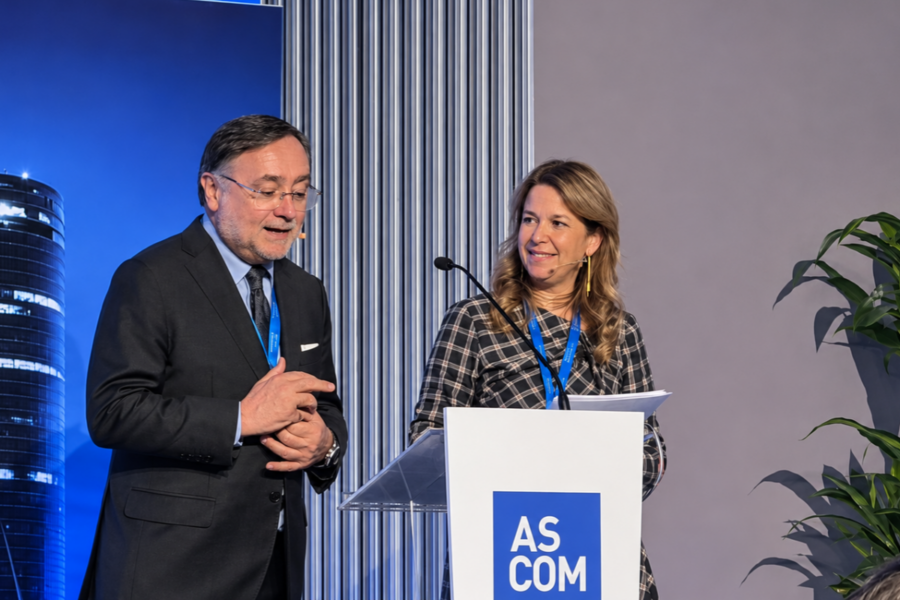
Su intervención giró en torno a una idea: el cumplimiento normativo no podía limitarse a evitar sanciones ni a acumular procedimientos. «No basta con preguntarnos si podemos hacer algo. Debemos preguntarnos también si debemos hacerlo, a quién afecta y si seríamos capaces de explicar nuestra visión con honestidad», subrayó.
Zamarriego defendió que el Compliance Officer debía actuar como puente entre las exigencias regulatorias, los órganos de dirección y los trabajadores. También reclamó controles proporcionados y una evaluación de resultados que fuese más allá de los documentos.
La IA y la geopolítica cambian las reglas
La velocidad de la innovación centró también el diálogo entre Alonso Hurtado Bueno, vicepresidente de ASCOM y socio de ECIJA; Luis Plaza López, director de Compliance para el norte de Europa en Microsoft; y Francisco Pérez Bes, adjunto en la Agencia Española de Protección de Datos.
Los participantes analizaron cómo establecer límites o guardarraíles que incorporen las obligaciones legales y las políticas corporativas a los sistemas de inteligencia artificial. Porque una herramienta técnicamente capaz de ejecutar una operación no tiene necesariamente que estar autorizada para hacerlo.
También defendieron la supervisión continua, la formación de los empleados y la necesidad de conservar evidencias sobre las medidas adoptadas para prevenir incidentes de ciberseguridad.
Los riesgos, sin embargo, ya no nacen exclusivamente dentro de las empresas. Jordi Canals Margalef, presidente del Center for Corporate Governance de IESE Business School, situó el problema en el escenario internacional.
Explicó cómo la rivalidad entre Estados Unidos y China, la dependencia de Taiwán para fabricar semiconductores y la vulnerabilidad de las cadenas de suministro están condicionando decisiones empresariales adoptadas años atrás.
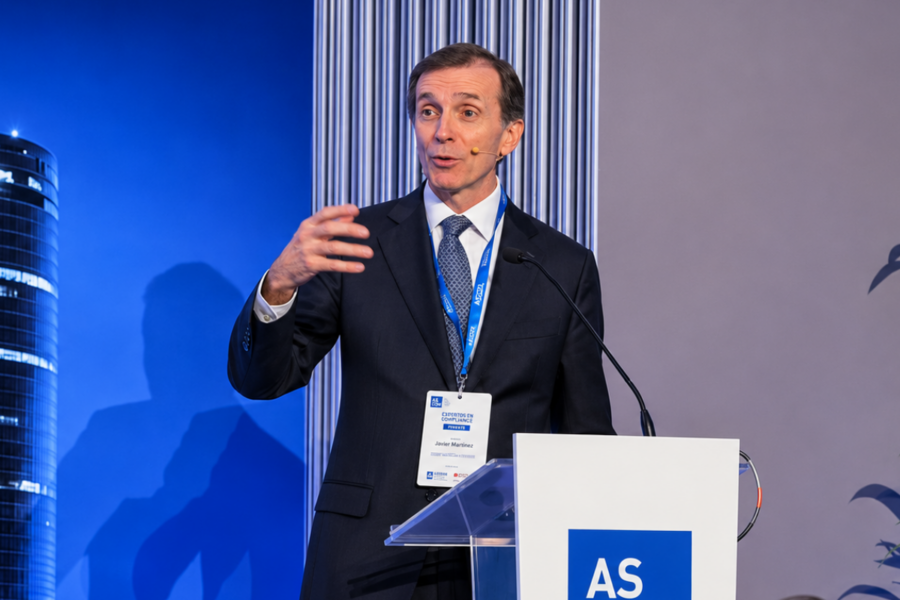
Recurrió al ejemplo de Volkswagen y a las dificultades de la industria automovilística europea para adaptarse a los cambios tecnológicos. Su conclusión fue que los departamentos de cumplimiento deben conocer profundamente el negocio y cuestionar sus dependencias estratégicas antes de que una crisis haga imposible reaccionar.
Ese planteamiento encontró una traducción práctica en la experiencia presentada por Olga Polo Gómez, Chief Compliance Officer de Abertis, y Diego Pol Longo, socio de Cuatrecasas.
Ambos abordaron la necesidad de construir modelos de riesgos comprensibles, duraderos y adaptados a las operaciones reales. Pusieron especial énfasis en la digitalización: disponer de protocolos no sirve de mucho si, llegado el momento, la empresa no puede acreditar qué controles se aplicaron, quién los ejecutó y cuáles fueron sus resultados.
La mesa dedicada al nuevo playbook del Compliance Officer profundizó en esa transformación. Moderada por Ana Canet Aranda, de ASCOM, reunió a Dolores Herrera Pereda, de Iberdrola; Esther Martín Mayo, de Eli Lilly; María Belén Rico Arévalo, de BBVA; y Olga Polo, de Abertis.
Rico resumió una dificultad creciente: «Tenemos un problema no de carencia de información, sino de exceso de información».
La responsable de BBVA defendió analizar las actuaciones de los supervisores y las sanciones impuestas a otras entidades para detectar posibles debilidades propias.
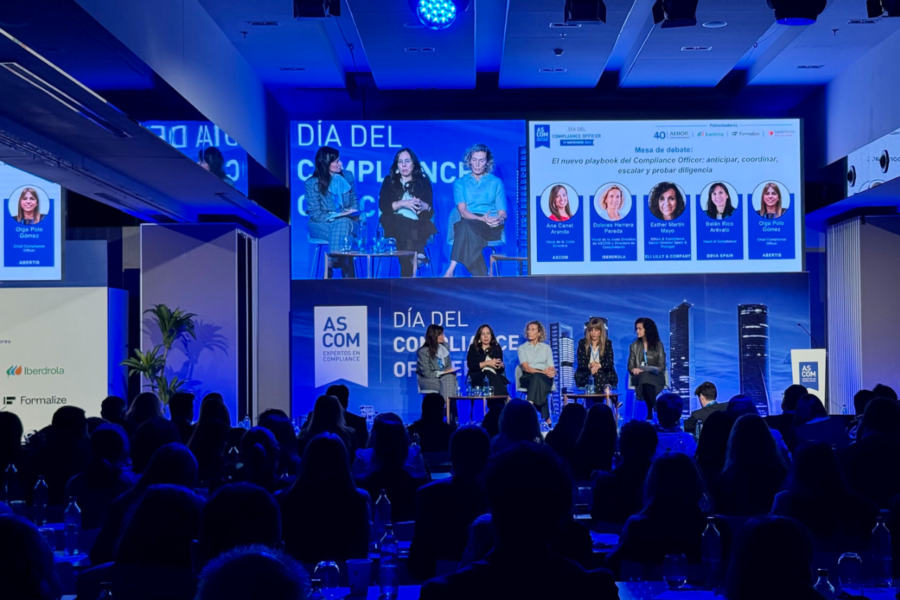
El debate puso de manifiesto que el cumplimiento normativo exige anticipar los riesgos, coordinar las diferentes áreas, elevar las decisiones a los órganos competentes y acreditar la diligencia empleada. El Compliance Officer debe asesorar e influir, pero sin sustituir a quienes tienen la responsabilidad de decidir.
La tecnología también tuvo protagonismo en dos experiencias empresariales. David Fernández Peláez, de LexisNexis Risk Solutions, abordó la transformación de una gestión fragmentada del riesgo hacia un modelo coordinado que preserve la experiencia del cliente.
Por su parte, Fernando Murujosa Álvarez, Chief Compliance Officer de Indexa Capital, participó en un caso de éxito de Formalize sobre cómo acompañar el crecimiento de una gestora sin perder capacidad de control.
La protección del informante, más que un canal de denuncias
La confianza protagonizó la experiencia compartida por Mayrata Conesa Alagarda, de AENOR, y Javier Gómez Izaguirre, de REDEIA, sobre la implantación de la norma ISO 37002 para gestionar comunicaciones de irregularidades.
Gómez Izaguirre recordó que detrás de cada denuncia hay personas y que una investigación mal gestionada puede deteriorar la credibilidad del sistema. La confidencialidad, la prevención de represalias y el trato dispensado a los afectados resultan tan importantes como los procedimientos.
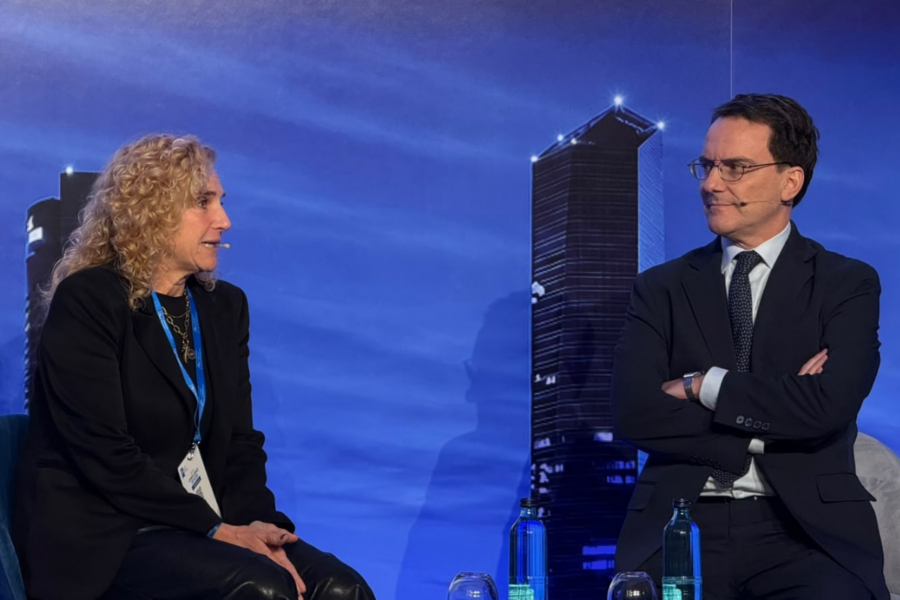
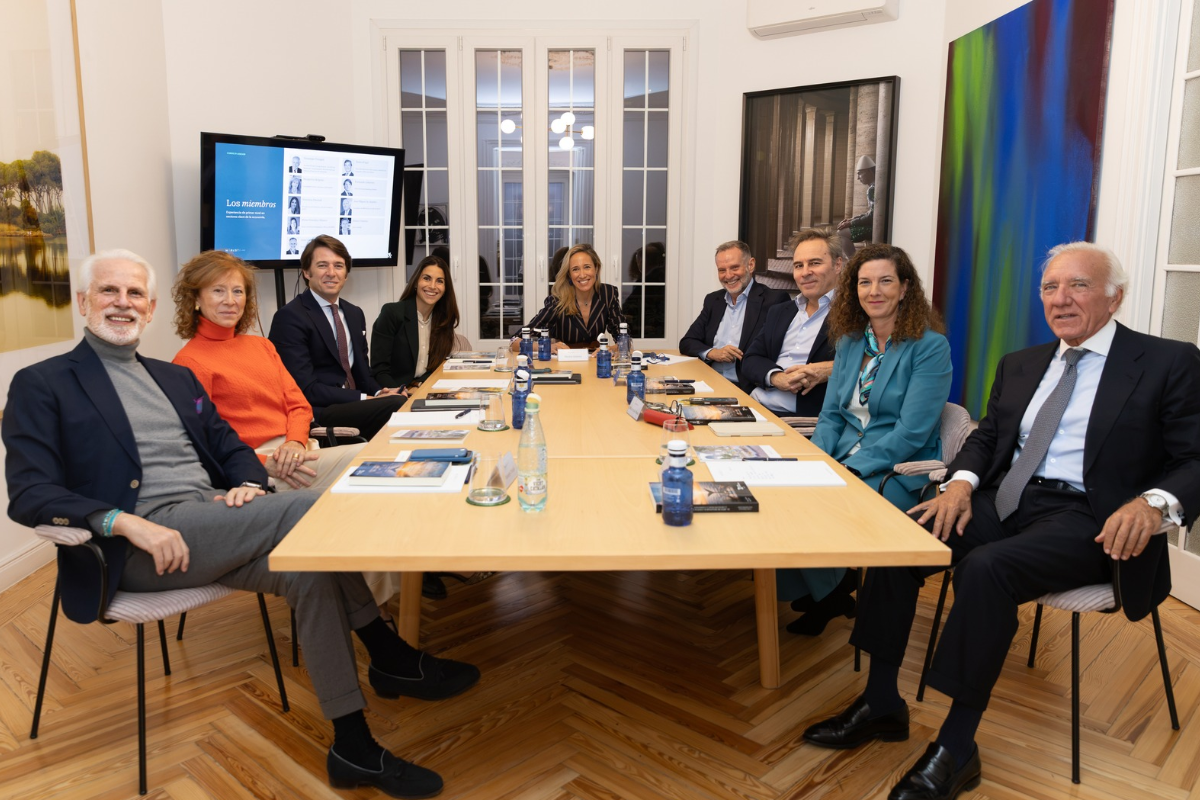
La sesión de tarde incluyó una mesa del Consejo Asesor de ASCOM y la Autoridad Independiente de Protección del Informante (AIPI), con la participación de Alain Casanovas, María Ángeles Villegas, José Luis Fernández, Miguel Ángel Encinar, Francisco Caamaño e Ignacio Sáez Hidalgo.
El encuentro planteó que la Ley 2/2023 debe entenderse también como un instrumento para detectar y gestionar información crítica antes de que una irregularidad se convierta en una crisis.
Este enfoque enlaza con un reciente informe del Consejo Asesor de ASCOM que advierte del riesgo de utilizar los canales de denuncia para presionar, difamar u obtener ventajas personales indebidas, sin que ello justifique desatender las comunicaciones legítimas.
El encuentro dejó una conclusión: el responsable de cumplimiento del futuro necesitará independencia, conocimiento del negocio, capacidad de anticipación e influencia real sobre las decisiones empresariales.