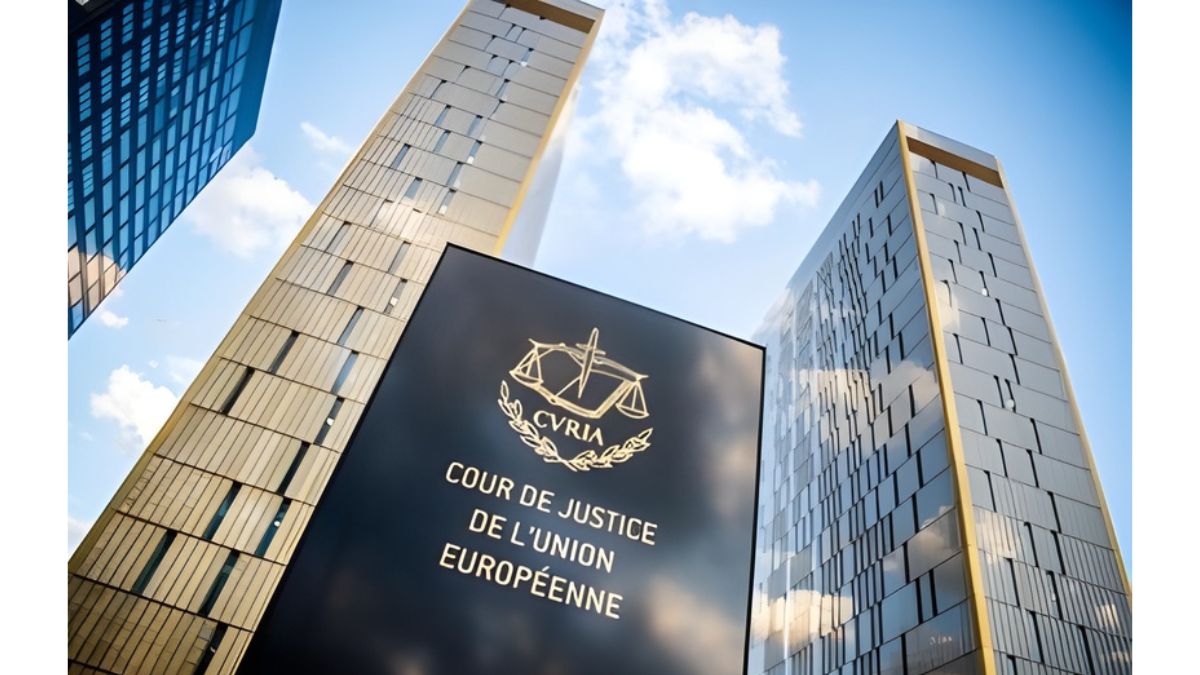
Una mujer cae en una estafa por Internet, facilita sus claves bancarias y pierde 700 euros. El conflicto ha llegado hasta el Tribunal de Justicia de la Unión Europea (TJUE), que ha tenido que resolver hasta dónde llega la responsabilidad de los bancos cuando sus clientes son víctimas de un fraude.
Facilitar las claves bancarias a un estafador no permite al banco negarse a devolver inmediatamente el dinero sustraído mediante una operación no autorizada. La entidad debe efectuar primero el reembolso, aunque considere que el cliente ha actuado con negligencia grave.
Así lo establece la sentencia C-70/25, dictada el 15 de octubre pasado. El fallo distingue entre dos cosas: la obligación de devolver de inmediato el dinero de una operación no autorizada y la posibilidad de exigir después responsabilidades al cliente por su conducta.
“Lo que no [puede] hacer es no devolverte ese dinero y obligarte a ti a ir al juzgado a pedírselo. Este es el verdadero cambio que introduce esta sentencia. Que en realidad no es un cambio, porque la ley española ya lo dice claro”, explica Vanesa Fernández, abogada experta en litigios y ciberfraude.
Una estafa de 700 euros que acabó ante el TJUE
El conflicto comenzó en Polonia, cuando una mujer puso a la venta un objeto en una plataforma de compraventa por Internet.
Un supuesto comprador contactó con ella y le envió un enlace que aparentemente procedía de la plataforma para confirmar la operación. Era un fraude de suplantación de identidad, conocido como phishing.
La mujer accedió al enlace, que la dirigió a una página que imitaba la de su banco, e introdujo sus credenciales de banca electrónica. Los delincuentes las utilizaron para transferir unos 700 euros desde su cuenta.
Al día siguiente, al descubrir lo ocurrido, la afectada comunicó el fraude a su banco y pidió que le devolviera el dinero. La entidad lo rechazó: consideró que la propia clienta había facilitado la estafa al introducir sus contraseñas en una página fraudulenta.
Ante esta negativa, la afectada acudió a los tribunales. El juzgado polaco planteó una cuestión prejudicial al TJUE para saber si la supuesta negligencia grave del cliente permitía al banco incumplir su obligación de reembolso inmediato.
Decisión del TJUE
La respuesta ha sido clara: no puede hacerlo. Sospechar negligencia grave no equivale a sospechar fraude del titular de la cuenta, así que el banco no puede usarla para justificar su negativa inicial.
El artículo 73.1 de la Directiva PSD2 establece que, ante una operación no autorizada, el proveedor de servicios de pago debe reembolsar su importe inmediatamente.
El plazo máximo es el final del siguiente día hábil desde que detectó la operación o recibió la notificación, siempre que el cliente haya comunicado los hechos sin demora injustificada.
Solo hay una excepción que permite suspender ese reembolso inmediato. Deben existir motivos razonables para sospechar un fraude cometido por el propio cliente, y deben comunicarse por escrito a la autoridad nacional competente.
“Esta sentencia es muy importante para que los jueces entiendan que todas estas demandas que están presentando las personas afectadas en realidad no tendrían que presentarlas, porque el banco les tendría que devolver el dinero. Y si el banco considera que tú has sido negligente, que te demande él a ti”, afirma Vanesa Fernández.
El TJUE también deja claro que el reembolso no elimina automáticamente la posible responsabilidad del consumidor. Si la entidad demuestra después que el cliente incumplió sus obligaciones de seguridad, podrá reclamarle el importe.
Fernández lo resume con el mensaje que, a su juicio, el tribunal dirige a las entidades: “Oiga, banco, esto usted no lo puede hacer. Primero devuelva el dinero. Y luego, si usted considera que su cliente ha sido negligente grave, es usted el que va a discutirlo a un procedimiento judicial”.
¿Cómo afecta a los bancos españoles?
La sentencia no cambia la ley española, que ya recogía esta obligación de reembolso inmediato. El problema, según la abogada, estaba en la práctica: “Los bancos lo que estaban haciendo es ampararse en la negligencia grave para no devolver de forma inmediata”.
Por eso considera que el fallo tiene un destinatario claro. “Esta sentencia es muy importante para que los jueces entiendan que todas estas demandas que están presentando las personas afectadas en realidad no tendrían que presentarlas, porque el banco les tendría que devolver el dinero. Y si el banco considera que tú has sido negligente, que te demande él a ti”, sostiene.
En ese pleito posterior, la carga de la prueba recae sobre la entidad. “Quien tiene la carga de probar la negligencia grave es el banco (…). Dependerá de cada caso, pero es el banco el que tiene que demostrar y aportar la prueba de que tú has sido negligente”, explica.

Un concepto sin definición legal
La dificultad está en el propio concepto. “La negligencia grave no está en ningún artículo de ninguna ley. Es un concepto que se ha ido definiendo por la jurisprudencia”, señala Fernández.
Para delimitarlo, la abogada remite a una sentencia del Tribunal Supremo de 9 de abril de 2025, que toma como referencia al usuario medio.
Lo primero, dice, es analizar cómo es el fraude y cómo de bien copia la página del banco. “La negligencia grave es más que un descuido. No basta con un simple error humano ante un engaño que realmente es sofisticado”, añade.
“Hay que analizar la calidad del engaño, cómo se ha producido el caso completo y si ese engaño era capaz de confundir a un usuario medio”, precisa.
Esa prueba, advierte, será cada vez más difícil para los bancos: “Es complicado demostrar que hay negligencia grave porque cada vez los fraudes son más sofisticados”.
Seguridad en la banca ‘online’
El foco principal lo pone en las medidas de seguridad de las entidades, en un contexto en el que, según la abogada, “los delitos informáticos han subido un 512,3 % en los últimos cinco años”.
Lo explica con una comparación: “Cuando tú vas a un banco y entras por la puerta, tienes que pasar por un detector de metales. El dinero está en unas cajas fuertes. Hay unas medidas de seguridad. Pues cuando ese banco está en la banca online, en la nube o en la plataforma del banco, tienen que poner las mismas medidas”.