Solo un 14% de las empresas aseguran estar en total disposición de asumir los riesgos derivados de la implantación de las nuevas tecnologías frente a un 33% que consideran no estar suficientemente preparadas.
El porcentaje restante no tiene opinión o muestra una opinión incompleta al respecto.
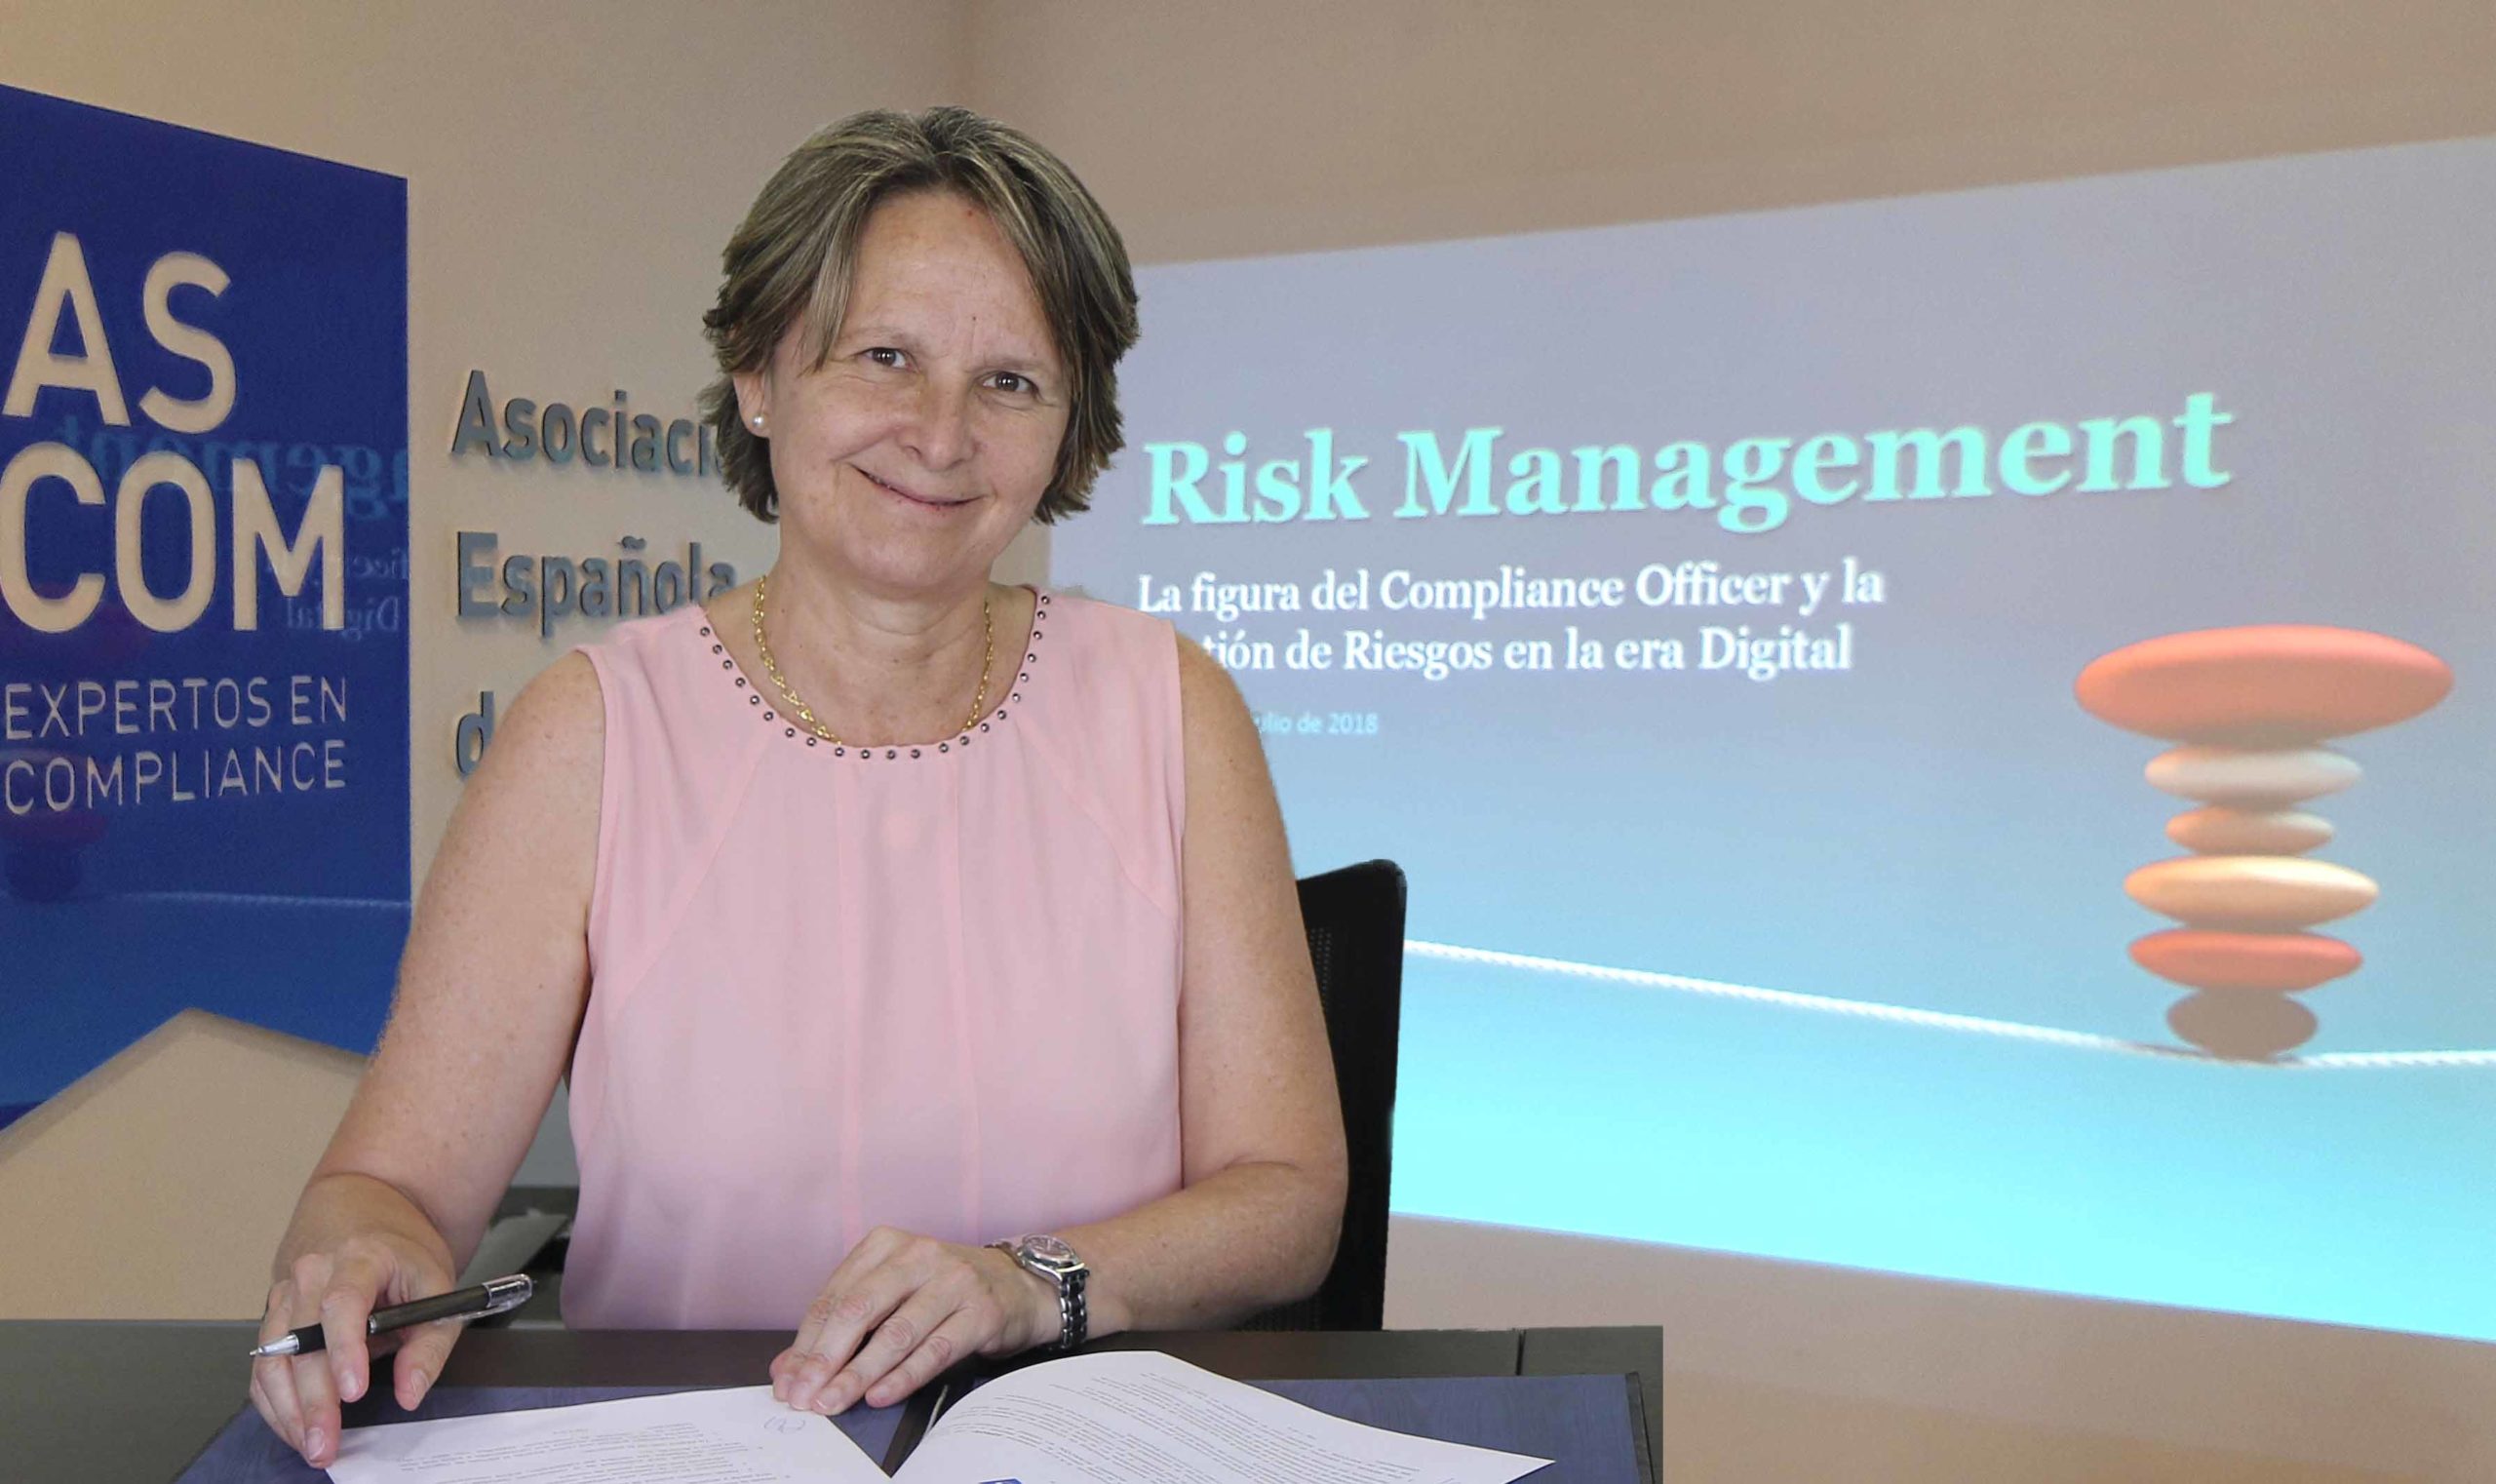
Este es uno de los resultados más llamativos del estudio sobre el tejido empresarial español “Digital Risk: la Función de Riesgos en la era digital’ que Axis Corporate presentó en Madrid, en la sede de la Asociación Española de Compliance (ASCOM).
El informe supone un reflejo de la creciente complejidad del entorno digital y el papel que juega el responsable de cumplimiento normativo o «Compliance Officer».
El trabajo se ha realizado a través de entrevistas a grandes empresas pertenecientes a los principales sectores productivos del país (bancario, seguros, energía e industria), y analiza entre otros aspectos, el trabajo hecho y pendiente de las compañías españolas de cara a la ciberprevención y los ciberriesgos.
Tras una presentación por parte de Sylvia Enseñat, presidenta de ASCOM, quien destacó la importancia del tema y del encuentro, Javier Fariñas, socio responsable de los servicios globales de Governance, Risk & Compliance de Axis Corporate e impulsor del informe.
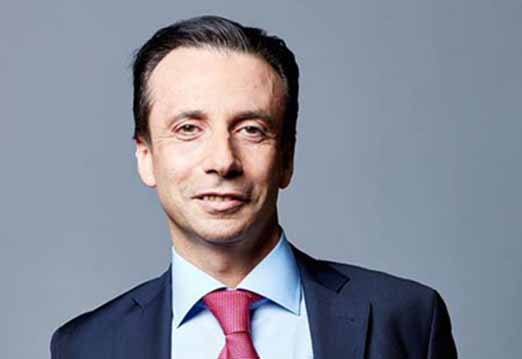
«La revolución digital-dijo,- es la palanca que va a impulsar el ‘compliance’ en las organizaciones, a través de su impacto en el modelo de negocio».
Según se desprende de los datos de la encuesta, el sistema actual es reactivo, va por detrás del negocio, pero la tendencia demanda que el ‘compliance officer’ se incorpore a la toma de decisiones, lo que cambiará la naturaleza de su trabajo y las herramientas de que dispone, explicó Fariñas.
«Es necesario -añadió, que el ‘compliance officer’ se involucre en la evolución digital de las organizaciones».
Tanto para las empresas del sector bancario, como para las empresas del sector industrial, el principal factor impulsor de la transformación en la gestión del riesgo digital es la presión por reducir costes y aumentar la eficiencia de los procesos.
De hecho, en el sector bancario, el 70% de las empresas opina que las ‘fintech’ (tecnología financiera) ayudarán a digitalizar todas las funciones referidas al riesgo, con el principal objetivo de mitigar pérdidas en riesgos operacionales, emergentes y pérdidas en su monitorización y gestión.
De hecho, la práctica totalidad de los encuestados opina que la estrategia de negocio y el área de riesgos/cumplimiento normativo están fuertemente alineadas.
El 45% cree que la ciberseguridad tendrá un impacto significativo en sus negocios durante el próximo año, pero estos datos chocan con el hecho de que solamente un 10% de los CIO cree que la ciberseguridad es una de las prioridades del negocio.
A la hora de la gestión de estos riesgos, las tecnologías más utilizadas por las empresas son las hojas de cálculo y las bases de datos relacionales como herramientas de visualización de informes (67% de los encuestados).
Mientras que, en segundo lugar, y secundado por el 50% de las organizaciones encuestadas, se posiciona el análisis estadístico y la “minería de datos”.
Fruto de todo ello, desde la consultora se ha puesto en valor la necesidad de ejecutar un reenfoque en las funciones de ‘Compliance’ y Gestión de Riesgos de las Empresas.
“Una figura digitalizada del ‘Compliance Officer’, además de garantizar el cumplimiento de buenas prácticas y velar por el cumplimiento de la Ley, deberá alinearse con la estrategia de negocio de la empresa, participar de los proyectos de innovación y aumentar su relación y proactividad respecto a las demás áreas de la organización -incluida la encargada de la gestión de riesgos” defiende Fariñas.
“La evolución digital marcará el futuro de las compañías y la adaptación a un nuevo marco regulatorio será imperativo para todas ellas; es por ello que la función del Compliance Officer evolucionará en función de la transformación del modelo de negocio y adoptará un rol de proactividad en el proceso de toma de decisiones”, añadió..
A estos efectos, del presente informe se desprende que un 70% de los encuestados aseguran que su empresa responde ante las necesidades de Gestión de Riesgos y Compliance, tan solo, de manera parcial o nula.
Previsiblemente, este dato está ligado a la necesidad de maximizar el compromiso de la dirección con la inversión tecnológica y analítica de los datos, solución que secunda un 75% de los participantes; así como con el impulso del papel de los departamentos de riesgos en los procesos de innovación empresariales (receta secundada también por un tercio de las empresas).
En definitiva, pese a que el 67% de las organizaciones encuestadas no piensan que el ‘Compliance Officer’ sea una de las figuras más determinadas por la transformación digital, una gran mayoría de ellas (80%) afirma que dicha transformación cambia su naturaleza de trabajo y las herramientas y funciones utilizadas por el mismo.
A pesar de ello, ninguno de los encuestados piensa que se las empresas estén teniendo una postura disruptiva o proactiva; si bien la mayoría opina que los reguladores tienen una actitud más bien reactiva y “tímida” entorno a los nuevos riesgos digitales.
En conclusión, el estudio determina que el modelo operativo de las empresas necesitará desarrollar nuevas capacidades para adaptarse a la digitalización de manera eficiente. Los departamentos de riesgo aún necesitan crear una cultura sólida de la innovación, de manera que activen el talento adecuado que permita respuestas ágiles en este entorno tecnológico y eléctrico.
El cambio de paradigma no será sencillo, pues pese a que el regulador muestra estar abierto a los cambios de la era digital, la mayor barrera nace del enfoque tradicional de los sistemas de gestión y riesgos y de las figuras de Compliance que adoptan las empresas actualmente.