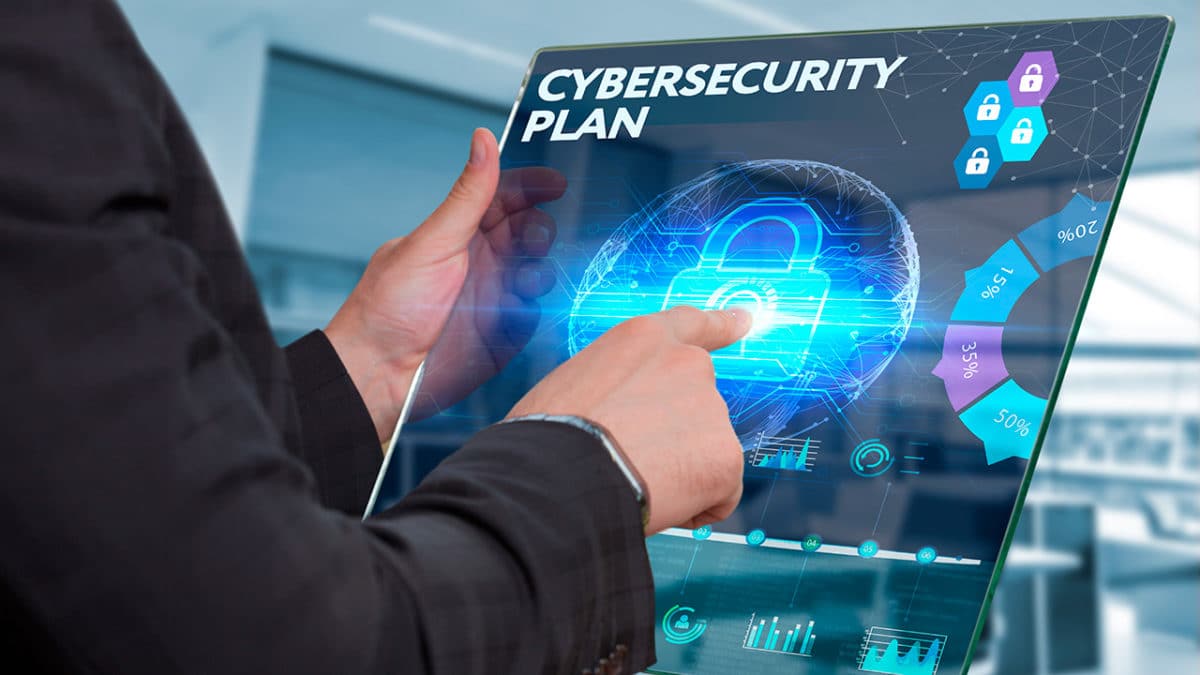
Las empresas que gestionen servicios esenciales estarán obligadas a contar con un responsable de Seguridad de la Información 

Las empresas que gestionen servicios esenciales estarán obligadas a contar con un responsable de Seguridad de la Información 

13 / 02 / 2021 06:46

En el BOE del pasado 28 de enero se publicó el Real Decreto 43/2021, de 26 de enero, por el que se desarrolla el Real Decreto-ley 12/2018, de 7 de septiembre, de seguridad de las redes y sistemas de información, que trasp...

Para seguir leyendo, suscríbete

Si ya eres suscriptor, Inicia sesión
Noticias relacionadas:

Ecix nombra socio de Ciberseguridad a David Ferrete

Carlos Alberto Sáiz Peña, vicepresidente de Ecix Tech: «Las responsabilidades de las empresas ya no terminan en sus propias infraestructuras»

ASCOM refuerza la profesionalización del «compliance» en IA con la creación de la certificación AICOM

Andersen refuerza su estrategia internacional con la apertura de un «hub» en Miami

Opinión | Reto de la Fiscalía a la Criminología Vial: más allá de la huella de frenada

Andersen y 1MillionBot lanzan Legit & Legal Intelligence, una IA que aporta seguridad jurídica en el sector regulado

Lo último en Política, Premium

Visita CGPJ Pte Ceuta 1

Perelló recibe a Vivas en la sede del CGPJ para abordar la situación de los juzgados de Ceuta

Paco Lobatón

El Congreso votará el jueves crear una subcomisión para dotar de estatuto jurídico a los desaparecidos sin causa aparente

portaaviones

50 años de la Transición (IV): Una justicia que nace sobre otra que desaparece, segunda parte

Diosa de la Justicia apertura

50 años de la Transición (III): Una justicia que nace sobre otra que desaparece, primera parte

Sala de vistas del TJUE, que tiene su sede en Luxemburgo. TJUE.

El TJUE veta la publicidad indiscriminada de los datos de los accionistas minoritarios