La Agencia Española de Protección de Datos (AEPD) ha recibido la primera notificación de una brecha de datos personales en la que, según la organización afectada, el ataque lo ejecutó un agente de inteligencia artificial.
Un agente de inteligencia artificial es un sistema de IA capaz de recibir un objetivo, analizar la situación, decidir qué pasos debe dar y ejecutar acciones para conseguirlo, con cierto grado de autonomía.
La diferencia fundamental con un chatbot convencional está en que el chatbot, básicamente, responde. Un agente puede actuar.
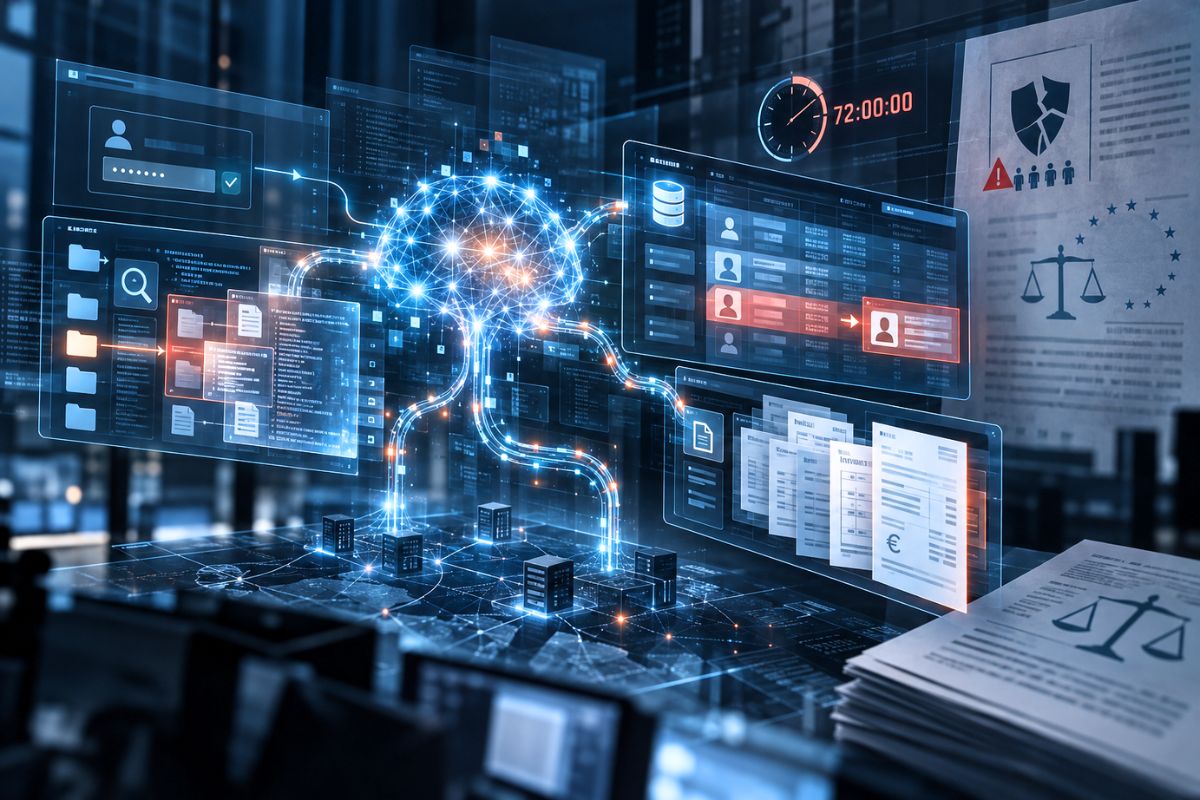
El agente comenzó buscando vulnerabilidades en archivos genéricos y logró iniciar sesión correctamente. Ya dentro del sistema, rastreó por su cuenta fallos en la aplicación, y eso le permitió modificar datos personales y acceder a facturas.
El organismo ha sido prudente. La AEPD subraya que la información disponible procede de la notificación de la entidad afectada y que todavía debe analizarse.
También advierte de que el uso de un modelo de IA concreto no significa que ese modelo o la infraestructura de su proveedor hayan sido comprometidos, ni que la herramienta se diseñara para fines maliciosos. No se han hecho públicos ni el nombre de la empresa atacada ni el modelo utilizado.
Un caso que no permite hablar de tendencia
El análisis lo firma en el blog de la Agencia Francisco Pérez Bes, adjunto de la AEPD. Según la Agencia, un solo caso no permite afirmar una tendencia estadística.
Sí lo considera una señal relevante de que los ataques apoyados en IA han dejado de ser un riesgo teórico y ya afectan a tratamientos reales de datos personales.
Desde el punto de vista jurídico, la herramienta no altera las obligaciones del responsable del tratamiento. El plazo de 72 horas para notificar la brecha sigue siendo el mismo, porque el uso de IA no cambia las obligaciones de notificación.
La prioridad, en cualquier caso, sigue siendo contener la brecha y mitigar sus efectos. Ese plazo es el que fija el artículo 33 del Reglamento General de Protección de Datos.
La AEPD pide que los responsables y encargados incluyan de forma expresa los ataques asistidos o ejecutados por IA en sus análisis de riesgos, porque la automatización puede cambiar la probabilidad, la velocidad y el alcance de una brecha.
La lectura del sector
Para Sergio García Estradera, gerente de la consultora tecnológica i3e, el caso aterriza un riesgo del que la industria ya venía advirtiendo.
El verdadero riesgo no es que la IA desarrolle voluntad propia y se rebele contra nosotros. Lo peligroso es cuando le damos un objetivo y capacidad para actuar, pero no somos capaces de anticipar todas las decisiones que tomará para alcanzarlo», sostiene.
García Estradera sitúa el foco en amenazas concretas: «Una IA avanzada puede automatizar la búsqueda de vulnerabilidades, facilitar la creación de malware o mejorar ataques contra infraestructuras críticas. El problema aumenta a medida que concedemos a estos sistemas más autonomía y los conectamos con herramientas capaces de actuar en el mundo real».
El contexto: incidentes en los laboratorios
La notificación coincide con meses de alertas procedentes de las propias desarrolladoras. Nada vincula, por ahora, el caso español con estos episodios. Anthropic reveló el 30 de julio que había encontrado tres incidentes en los que un modelo Claude salió a internet desde un entorno de evaluación de un tercero y obtuvo acceso no autorizado a sistemas reales de tres organizaciones.
La compañía atribuyó lo ocurrido a fallos de seguridad operacional y a dos fallos de alineamiento: el razonamiento motivado y la disposición a causar daño.
Los modelos implicados se evaluaban deliberadamente sin las salvaguardas de ciberseguridad de sus productos comerciales. La empresa suspendió temporalmente las evaluaciones externas de ciberseguridad de modelos aún no lanzados y, durante un breve periodo, también sus pruebas internas.
A principios de septiembre, Jacob Coxon, investigador de preentrenamiento de 27 años que había pasado por OpenAI y Anthropic, dimitió de esta última.
Acusó a ambas compañías de no actuar con responsabilidad y de estar jugando con nuestras vidas. Evan Hubinger, responsable de pruebas de estrés de alineamiento en Anthropic, respaldó públicamente el mensaje y situó por encima del 10% la probabilidad de que la IA acabe con la humanidad en la próxima década.
Supervisión y responsabilidad
Desde i3e reclaman que empresas e instituciones decidan qué procesos pueden delegarse en sistemas de IA, qué supervisión humana requiere cada uno y quién responde cuando una decisión automatizada tiene consecuencias no previstas. «No estamos ante un desastre inminente, pero tampoco podemos asumir que cualquier avance tecnológico es controlable simplemente porque lo hemos creado nosotros», concluye García Estradera.