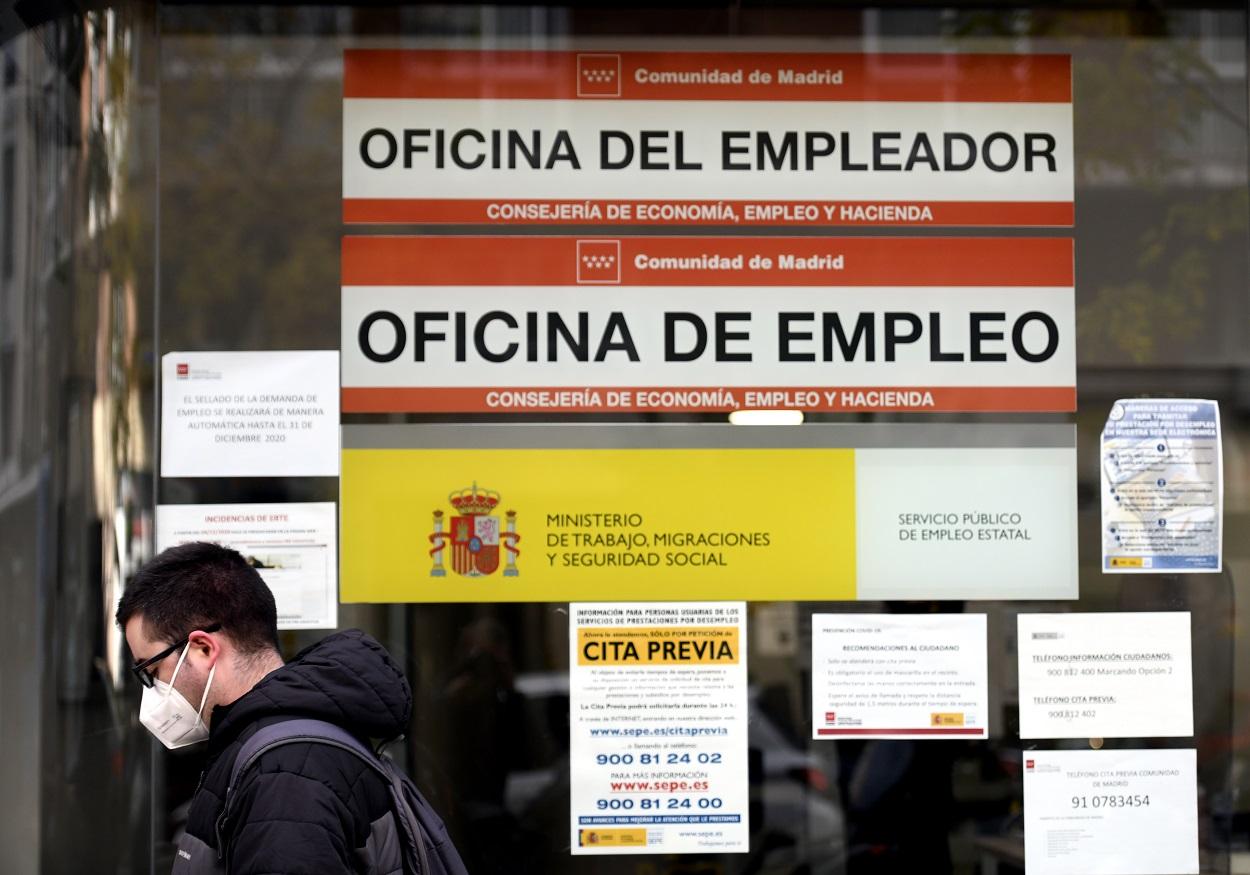
La Agencia Española de Protección de Datos (AEPD) ha sancionado con un apercibimiento al Servicio Público de Empleo (SEPE) por filtrar más de 700 correos electrónicos al no poner el modo oculto. Ha infringido dos artículos del Reglamento General de Protección de Datos (RGPD), el 5.1.f) y el 32.
La reclamación fue impuesta en junio de 2022 por un usuario que manifestó haber recibido un correo electrónico que había sido remitido a una pluralidad de destinos sin haber hecho uso de la funcionalidad CCO, la cual permite invisibilizar al resto de las personas que aparecen en el email para que no se conozca su cuenta. Por lo que el resto de los receptores tuvo acceso a las direcciones de los demás ciudadanos.
Como prueba aportó una captura de pantalla.
La AEPD puso la reclamación en conocimiento del SEPE para que pudiese analizarla y en el plazo de un mes respondiese de las acciones llevadas a cabo para adecuarse a los requisitos previstos en la normativa de datos. Y aunque en un principio no respondieron, sí que lo hicieron cuando les comunicaron que se había iniciado el procedimiento sancionador.
El SEPE sufrió una brecha de seguridad
En el escrito de alegaciones manifestó que el 9 de junio de 2022 se dieron cuenta que se había producido una brecha de protección de datos, por lo que se lo notificaron a la titular responsable del tratamiento del SEPE y llevaron a cabo un procedimiento interno.
Explicaron que comunicaron el incidente a la subdirección de oficinas de empleo y servicios al empleador, se evaluó el daño y recordaron las normas sobre el uso del correo electrónico, pero sin notificarlo ni a la AEPD ni a los interesados.
Asimismo añadieron que antes de agotar el plazo del mes para formular alegaciones el informe estaba listo pero “lamentablemente, coincidiendo con otros temas y con la intención de dejar los más perentorios ante la inminencia de las vacaciones de verano, se cometió el error administrativo fatal, dejando sin envío la respuesta a dicho requerimiento a pesar de que estaba elaborada y de que se habían tomado medidas al respecto”.
Como medida preventiva informaron que habían puesto en marcha un plan para modernizar y mejorar el sistema de información denominado “Sistema Integral de Empleo” al que va ligado el envío de correos electrónicos informando de cursos de formación, «hecho que causó, junto con un error humano, el envío masivo sin copia oculta», añadieron.
Sus argumentos no le absuelven de la infracción
A pesar de ello, la AEPD señaló que sus argumentos, en ningún caso, desvirtúan la calificación jurídica de los hechos y las infracciones cometidas. No obstante, han valorado positivamente que se adoptasen medidas.
La AEPD explicó que todas las medidas de seguridad adoptadas para evitar que se produjesen incidentes como el ocurrido entran dentro de sus obligaciones en cumplimiento de la normativa de protección de datos ya que está obligado a aplicar las medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo que presente el tratamiento de datos.
La infracción del artículo 5.1.f), que hace referencia a los “principios relativos al tratamiento”, se ha cometido porque los correos que están en la base de datos del SEPE fueron indebidamente expuestos a terceros.
Y la del artículo 32, que habla sobre la “seguridad del tratamiento” porque en el momento de producirse la brecha, no ha quedado acreditado que el SEPE dispusiese de medidas de seguridad razonables en función de los posibles riesgos estimados. Por lo que “no disponía de las medidas adecuadas para garantizar la confidencialidad, integridad y disponibilidad de los sistemas y servicios del tratamiento”, concluye la reclamación.