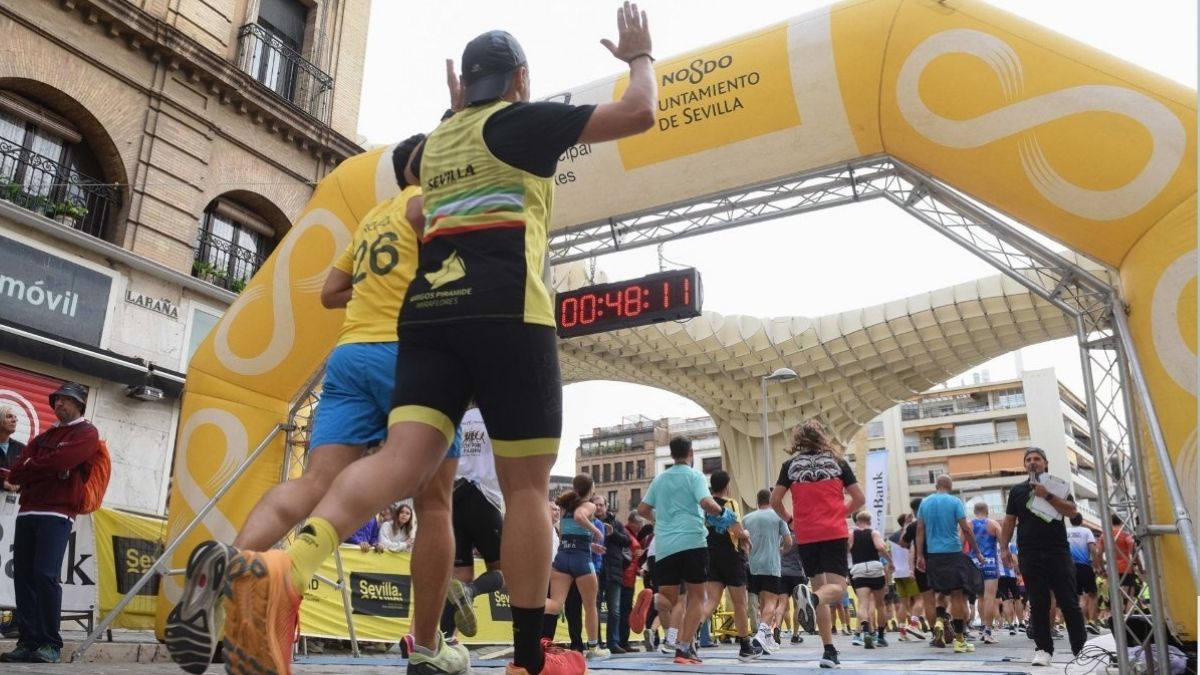
Para Multisports Galicia, la gestión de eventos deportivos se ha convertido en una complicada carrera de obstáculos frente a la normativa de privacidad.
La Agencia Española de Datos (AEPD) ha establecido en el expediente nºEXP202402402 que la empresa no fue lo suficientemente veloz a la hora de proteger la confidencialidad de sus inscritos, permitiendo que cualquier usuario pudiera «adelantar» por la derecha los controles de seguridad introduciendo simples DNI en su buscador.
Por este fallo en la seguridad del tratamiento de datos, la empresa gallega de organización de eventos deportivos, como las carreras populares, le ha costado una sanción de 6.000 euros, que ha acabado finalmente en 3.600 euros tras reconocer su responsabilidad y el pago voluntario de la sanción.
Un corredor denunció a Multisports Galicia por fallos de seguridad en el tratamiento de datos
Los hechos tienen su origen el 23 de diciembre de 2023. Un ciudadano interpuso una reclamación ante la AEPD porque la página web de la empresa gallega Multisports Galicia presentaba fallos de seguridad en el tratamiento de datos.
Según los hechos que denunció este usuario, la página online tenía una opción de búsqueda en la que los participantes podían encontrar su nombre o su DNI, no ambos a la vez, dependiendo de si estaba registrado en la carrera o no.
Sin embargo, este ciudadano se dio cuenta de que si en la URL se reemplazaba el concepto DNI por el DNI de cualquier persona que sí que podías consultar (es decir, cambiar www.google.com/DNI por www.google.com/22222221X) se podía identificar a qué nombre correspondía cada DNI.
Como responsable del tratamiento de datos aparecía Multisports Galicia, una empresa dedicada a la gestión y organización de eventos deportivos.
La AEPD acredita que no había confidencialidad de lo datos
La AEPD, tras la investigación, determinó que la entidad vulneró el artículo 32 del Reglamento General de Protección de Datos (RGPD), que obliga a los responsables del tratamiento a aplicar medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo.
En este caso, la autoridad acredita el hecho denunciado: la web permite obtener nombre y apellidos de cualquier participante simplemente introduciendo el DNI en una URL de búsqueda, sin ninguna limitación o control adicional.
Esta configuración, a juicio de la autoridad, no garantiza la confidencialidad, ya que los datos personales eran accesibles de forma no autorizada a través de un dato (el DNI) que puede ser conocido por terceros.
Una obligación de medios
La AEPD explica que el artículo de estudio, para comprobar si se ha vulnerado, se configura como una obligación de medios, es decir, para cumplir con este precepto se debe materializar el diseño de los medios técnicos y organizativos adecuados, además de una correcta implantación y su utilización de forma apropiada.
El responsable está obligado a adoptar los medios técnicos necesarios y desplegar una actividad diligente en su implantación. En este caso, la AEPD argumenta que la empresa falló al no establecer medidas «razonablemente idóneas» para evitar acceso indebidos.
«Estos accesos indebidos, serían debidos a la falta de medidas de seguridad adoptadas por el responsable, esto es, Multisports Galicia destinadas a garantizar, en este caso, la confidencialidad de los datos objeto de tratamiento», subraya la Agencia.
Multisports Galicia acabó por reconocer su responsabilidad y optó por el pago voluntario, lo que permitió reducir la sanción a los 3.600 euros definitivos.
Sin embargo, el «podio» de la legalidad exige algo más que una compensación económica: la AEPD ha calificado la falta de medidas técnicas como una infracción grave y ha impuesto medidas correctoras de obligado cumplimiento para que la entidad blinde sus sistemas.