La colaboración entre el CISO (director de seguridad de información, por sus siglas en inglés) y los profesionales del cumplimiento normativo, que antes trabajaban más separados, se ha vuelto clave en las estrategias de las empresas en un momento en que los riesgos de ciberdelitos informáticos se vuelven cada vez más altos.
Las tareas de un CISO incluyen la salvaguardia de los sistemas informáticos y la instauración de protocolos y certificados necesarios para minimizar las ciberamenazas, incluyendo herramientas como los ‘firewall’ y antivirus, la autenticación de identidad y desautorizando las aplicaciones de terceros que no entren dentro de las necesarias para las actividades de la empresa.
Así, impiden o retrasan el acceso de agentes interesados a los sistemas de información.
Por su lado, el equipo de cumplimiento normativo debe conocer las normativas vigentes, tanto las internacionales como las nacionales, como la NIS 2, piedra angular del plan de la Unión Europea, y los diferentes estándares ISO, así como encargarse de la formación de directivos y empleados para que estén al tanto de las acciones que deben tomar y evitar para reforzar la ciberseguridad de la empresa.
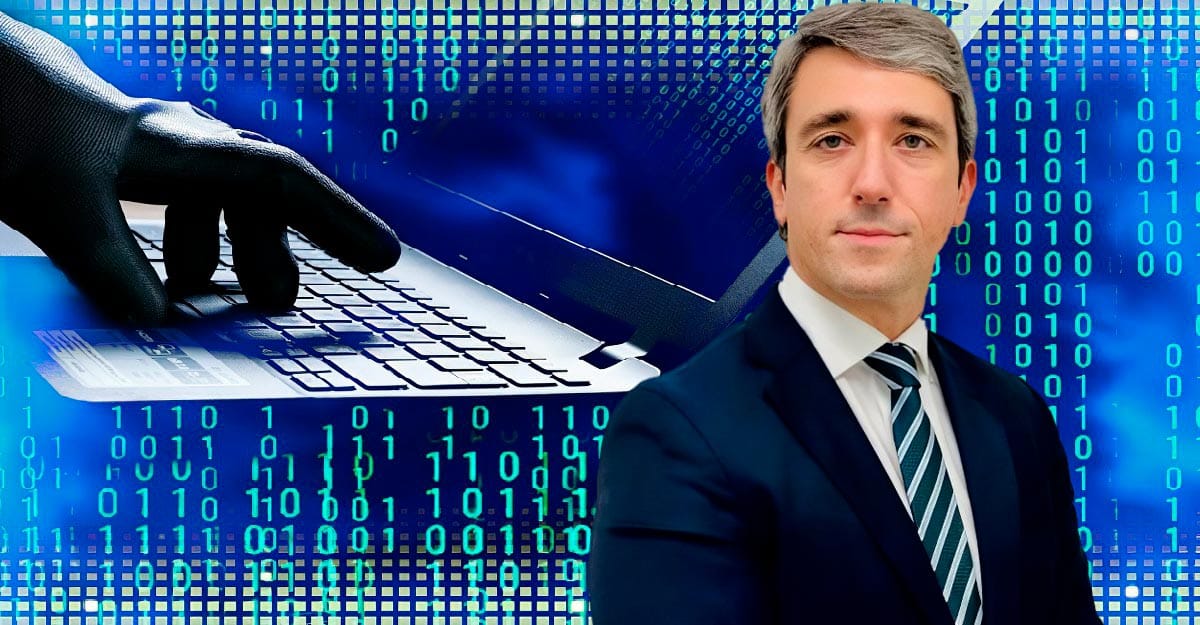
Felipe García, abogado y socio del despacho Círculo Legal Madrid, destaca que una comunicación rápida y eficaz de notificación de incidencias, así como las medidas técnicas previas a una amenaza, son algunas de las obligaciones de las empresas, que podrían enfrentar sanciones administrativas si no las cumplen.
Así, el conocimiento de los estándares y normativas entra dentro de las tareas de los encargados del cumplimiento normativo.
«Las amenazas siguen siendo lo de siempre, pero a veces tienen toques distintos», con lo que se pueden enumerar el ‘phishing’, ‘pharming’, hackeo de SMS, suplantación de identidad (que ahora incluye pasarse por un CEO o un acreedor de los clientes, por ejemplo), entre otros», afirma García
«Ningún sistema es invulnerable, pero siempre hay una oportunidad de ponerlo más difícil a los malos, si quieres llamarlos así», dice, señalando que la estrategia de seguridad debe cubrir entidades críticas de servicios esenciales, como la luz y el agua, así como de los servicios financieros, medido por el reglamento de resiliencia operativa para el sector financiero (DORA), y la protección de datos.
Según García, «las amenazas siguen siendo lo de siempre, pero a veces tienen toques distintos», con lo que se pueden enumerar el ‘phishing’, ‘pharming’, hackeo de SMS, suplantación de identidad (que ahora incluye pasarse por un CEO o un acreedor de los clientes, por ejemplo), entre otros».
Una de las patas del cumplimiento normativo es la parte penal, que previene que la empresa entre en ilícitos penales, con los que enfrentarían multas o hasta su disolución en algunos casos, y el ‘soft compliance’, que describe los requisitos del sistema de organización según normativas nacionales, internacionales y comunitarias.
La ciberseguridad, en el sentido de la instrumentación de sistemas, herramientas y protocolos para prevenir ciberdelitos, tiene un poco de ambas.
«El ‘Compliance’ es un todo, y la ciberseguridad se toma como un elemento capital del mismo, por lo que es de suma importancia tener un presupuesto para las soluciones y controles de los programas de cumplimiento», afirma García.
Así, en un procedimiento legal, la defensa de una persona jurídica por parte de un letrado implica «evaluar los elementos que puede aportar a favor del interés de su cliente en un caso de ilícito penal y los que no porque va en contra».
«Si se puede probar que no hubo un incumplimiento, no hay ningún problema, pero cuando las cosas no son tan claras, un buen abogado no tiene por qué aportar todo, salvaguardando el derecho a no autoincriminarse de su cliente», concluye.