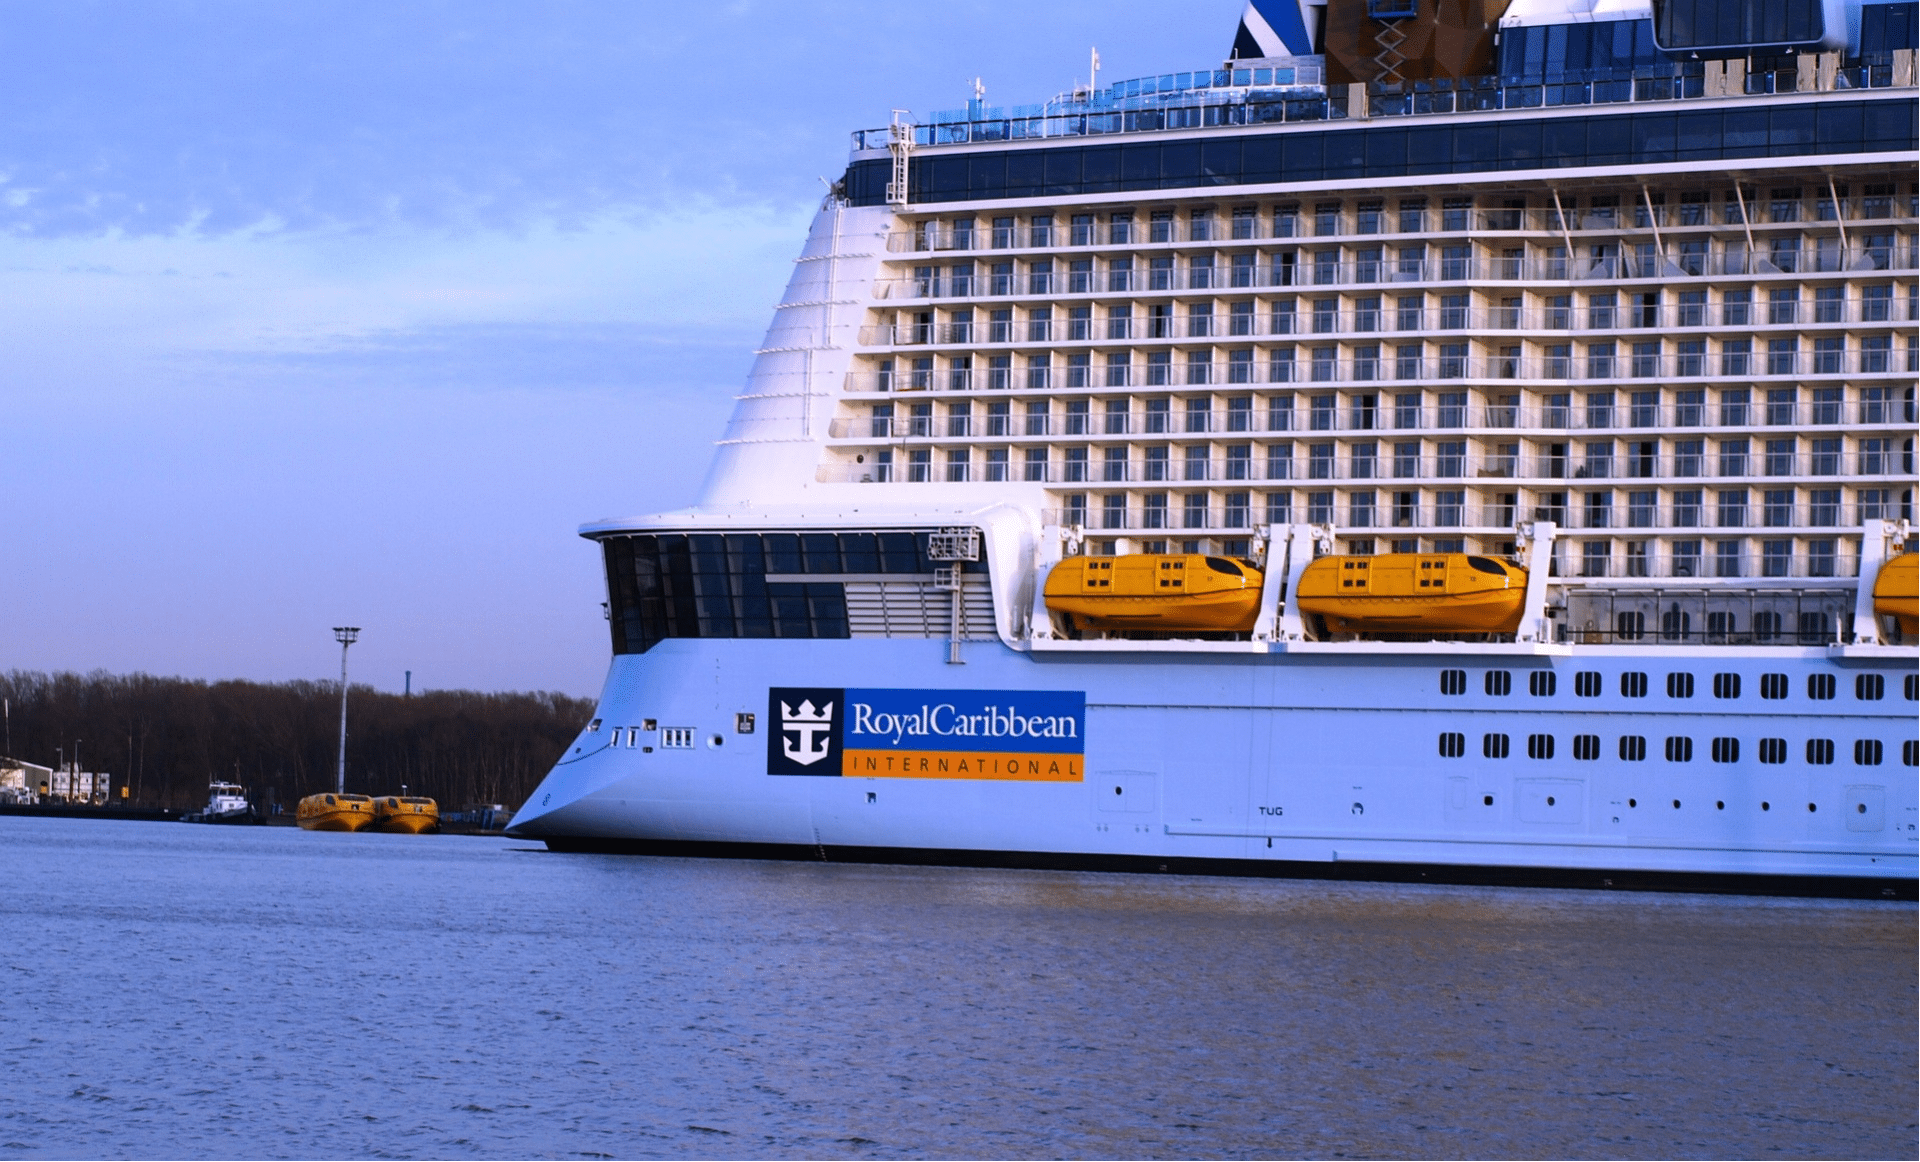
La Agencia Española de Protección de Datos (AEPD) ha sancionado con 15.000 euros a la compañía de cruceros RCL Cruises LDT (Royal Caribbean) por filtrar datos personales por error a terceras personas a través de correos electrónicos.
Y aunque los hechos ocurrieron en el año 2019, la infracción no ha prescrito porque se ha estado llevando a cabo de forma continuada, por lo que ha vulnerado el artículo 32 y 5.1.f del Reglamento General de Protección de Datos (RGPD).
Como se ha comentado, la reclamación tuvo lugar el 16 de octubre de 2019 por parte de un consumidor que se había puesto en contacto con la empresa de cruceros para solicitar información general.
Sin embargo, días después recibió por error un correo electrónico automático que incluía un documento con una oferta de crucero dirigida a una persona desconocida con sus datos personales, los de su acompañante y detalles del viaje objeto de la oferta. El consumidor respondió al email y les dijo que no tenía nada que ver con aquello y aunque la oferta fue anulada, no le dieron ningún tipo de explicación.
Por ello, decidió presentar una reclamación tras cuestionar las medidas de seguridad adoptadas por el responsable para salvaguardar la confidencialidad de los datos personales que custodia teniendo en cuenta la relevancia de la empresa en el sector a nivel mundial.
El asunto se trasladó a Reino Unido al tener sede, pero regresó a España tras quedar fuera de la UE
El 20 de diciembre de 2019 se trasladó a Reino Unido el asunto a través del Sistema de Información del Mercado Interior, cuyo objetivo es favorecer la cooperación transfronteriza y la asistencia mutua entre los Estados miembros y el intercambio de intercambio de información dado que RCL Cruises tenía su sede social allí.
Sin embargo, como Reino Unido dejó de pertenecer a la Unión Europea en enero de 2021, la entidad cesó en su condición de establecimiento principal del responsable del tratamiento en la UE.
Pero el 23 de diciembre de 2020, cuando todavía eran UE, la autoridad de protección de datos inglesa comunicó a la AEPD que tenía varios casos de reclamaciones presentadas en España sobre este asunto, por lo que decidió investigar.
El 10 de febrero de 2022 la APED pidió explicaciones a RCL Cruises al ser el responsable de tratamiento de los datos personales de clientes españoles que utilizan el sitio web para solicitar el presupuesto o reservar un crucero dentro del Espacio Económico Europeo.
Correo enviado por error
La empresa de cruceros relató que el correo lo envió por error uno de los agentes y que, tras revisar la base de datos, no hay constancia de que los datos del consumidor reclamante se hayan compartido con otros clientes “ya que el incidente fue un error unilateral”.
Relataron que, de cara a evitar que en un futuro ocurra un error similar, se había formado a los agentes detectar a la mayor brevedad cualquier tipo de incidente de modo que se gestione y solucione de una manera rápida, aportando explicaciones claras a los afectados.
En junio de 2022 RCL Cruises alegó que tal infracción grave había prescrito porque el artículo 73 de la Ley Orgánica 3/2018 de 5 de diciembre de Protección de Datos y Garantías de los derechos digitales establece el plazo en dos años.
Sin embargo, la AEPD entendió que la conducta no se podía dar por prescrita ya que el artículo 30.2 de la Ley 40/2015 de 1 de octubre de Régimen Jurídico del Sector Público relata que “en el caso de infracciones continuadas o permanentes, el plazo comenzará a correr desde que finalizó la conducta infractora”.
Y, en este caso, quedó constancia de otras quejas y no se habían tomado las medidas necesarias.
Además, la AEPD relató que, de acuerdo con la sentencia del Tribunal Supremo de 15 de febrero de 2022, la actuación negligente del empleado en la producción de seguridad no exime de responsabilidad a la empresa porque aparecían nombres y apellidos; que la oferta era para mayores de 55 años; su presupuesto, que da pistas sobre la solvencia económica de la familia y su posible fecha de ausencia del domicilio, que era agosto. .
Por ello, la AEPD ha sancionado con 15.000 euros a la empresa. 10.000 por infringir el artículo 5.1.f que hace referencia a los principios relativos al tratamiento y otros 5.000 por vulnerar el 32, que habla sobre la seguridad del tratamiento. La sanción no es firme y puede ser recurrida ante la Audiencia Nacional.
Han tenido en cuenta que en 2020 un total de 1.250.000 pasajeros de RCL Cruises pudieron verse afectados por la falta de adopción de medidas técnicas y organizativas para evitar brechas de seguridad.