A diferencia de la suplantación clásica, en la que el defraudador asume sin más la personalidad de un tercero existente, el fraude de identidad sintética se construye mediante el ensamblaje de un sujeto que en rigor no existe.
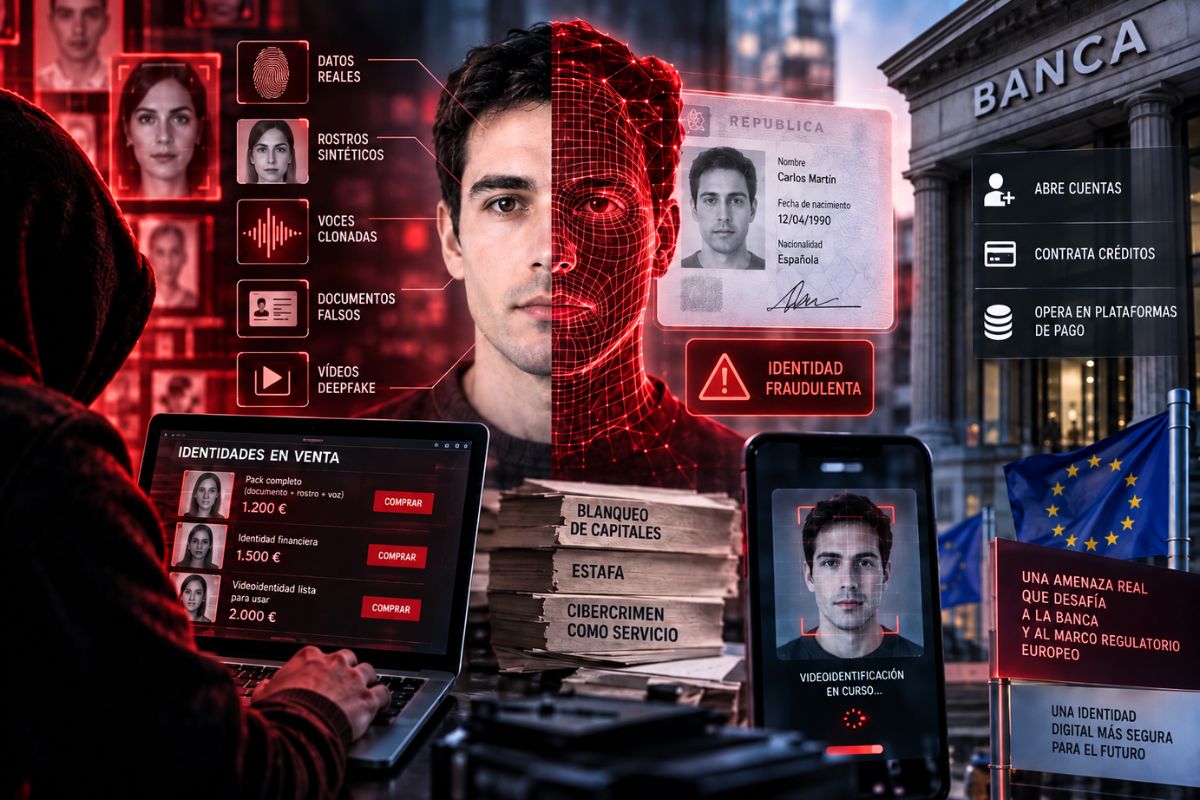
La técnica combina datos personales reales, extraídos de filtraciones masivas y de los mercados de credenciales, con elementos fabricados mediante inteligencia artificial generativa: rostros fotorrealistas, voces clonadas a partir de muestras de pocos segundos, documentos de identidad recreados con una consistencia antes inalcanzable y vídeos sintéticos capaces de superar la videoidentificación remota.
El resultado es una persona digital internamente coherente que se inserta en el tráfico jurídico como un cliente real: abre cuentas, contrata créditos y opera en plataformas de pago, normalmente al servicio de tramas de blanqueo o de defraudaciones encadenadas.
La barrera de entrada, además, se ha desplomado: en la lógica del cibercrimen-como-servicio, organizaciones criminales especializadas ensamblan estas identidades y las ofrecen en mercados clandestinos como producto terminado, con documento, rostro y voz de una misma persona ficticia, de modo que el defraudador final no necesita capacidad técnica alguna, le basta con comprarla y ponerla en escena ante la entidad.
Una víctima que no existe y un fraude que puede crecer durante meses
La estructura victimológica de esta modalidad es singular. En el phishing o en el vishing existe un cliente engañado que advierte el quebranto en su cuenta y lo denuncia; en la identidad sintética pura no hay titular suplantado que proteste, porque el suplantado no existe.
El perjudicado patrimonial directo es, de ordinario, la propia entidad financiera o el prestador de servicios de pago que, inducido a error sobre la existencia y solvencia del solicitante, concede el préstamo, entrega la tarjeta o abre la cuenta que después operará como vehículo de fondos de origen delictivo.
El fraude, además, madura en silencio: la identidad sintética cultiva pacientemente un historial verosímil, con operaciones menores puntualmente atendidas y límites que se amplían de forma progresiva, hasta el momento de la disposición máxima simultánea y la desaparición, en el esquema que la práctica anglosajona denomina bust-out.
Esta fisonomía explica dos rasgos característicos: la dificultad de su medición estadística, pues buena parte de estos quebrantos aflora contablemente como simple impago crediticio y no como fraude, y la posición de la propia entidad financiera, sujeto obligado en la terminología de la Ley 10/2010, de prevención del blanqueo de capitales, por los deberes de identificación y control de clientes que esta le impone, que no comparece aquí como garante de un cliente defraudado, sino como víctima patrimonial primaria del delito.
La IA permite burlar los controles de identidad y la videoidentificación
La inteligencia artificial interviene en cada eslabón como medio comisivo en sentido propio, y de forma singular en la superación del control de identidad.
Los ataques de presentación (presentation attacks) muestran ante la cámara una recreación del rostro; los más insidiosos ataques de inyección (injection attacks) ni siquiera muestran nada ante la cámara: mediante cámaras virtuales, dispositivos intermedios o la manipulación del propio software de captura, introducen directamente en el sistema un flujo de vídeo fabricado, de modo que la aplicación de videoidentificación procesa como señal auténtica de una cámara lo que en realidad es una película sintética generada en tiempo real, invisible para el operador y para buena parte de los controles automatizados, que vigilan lo que ocurre delante del objetivo pero no la integridad del canal por el que la imagen llega.
Los diagnósticos oficiales convergen: Europol, en su Internet Organised Crime Threat Assessment de 2025, sitúa en el centro de la amenaza la conversión del dato personal robado en mercancía que alimenta el ensamblaje de identidades, y la Autoridad Bancaria Europea, en su Opinión de 28 de julio de 2025 sobre riesgos de blanqueo (EBA/Op/2025/10), constata que los delincuentes emplean ya la inteligencia artificial para generar documentación falsa y burlar la diligencia debida mediante deepfakes.
No se trata de un fenómeno marginal y la banca es el principal objetivo de los incidentes contra el sector financiero europeo según el informe de ENISA de 2025; los informes sectoriales de la industria de verificación de identidad sitúan, por su parte, el incremento interanual de los intentos de fraude sofisticado en el ciento ochenta por ciento.
La firma de ingeniería Arup fue defraudada a comienzos de 2024 en unos veinticinco millones de dólares mediante una videoconferencia en la que todos los interlocutores, incluido el director financiero, eran recreaciones deepfake: si la técnica alcanza para fabricar en tiempo real una reunión de directivos, fabricar un solicitante de crédito verosímil está al alcance de cualquier organización criminal media.
La videoidentificación como control único tiene fecha de caducidad
El vector dominante de los próximos ejercicios será el ataque de inyección en tiempo real al que ya me he referido, que según el informe anual de un proveedor de verificación biométrica registra un crecimiento superior al 700 por ciento sobre dispositivos iOS, con un patrón geográfico que se traslada del Sudeste Asiático a Europa y América.
En paralelo, la consultora Gartner predijo que para este año una gran parte de las organizaciones dejaría de considerar fiables, por sí solas, las soluciones de verificación de identidad ante el avance de los deepfakes, pronóstico que se está confirmando en plazo.
La conclusión operativa es incómoda pero clara: la videoidentificación concebida como control único tiene fecha de caducidad tecnológica, y la defensa evoluciona hacia la combinación de señales biométricas, documentales, de dispositivo y de comportamiento, completada, paradójicamente, por el control humano de corte tradicional.
edir al interlocutor de una videoconferencia acciones no ensayadas, girar la cabeza hasta mostrar el perfil completo, acercarse a la cámara o pasar la mano por delante del rostro, sigue delatando al deepfake en tiempo real, entrenado sobre vistas frontales y proclive a distorsionarse en los ángulos extremos y en las oclusiones, y por ello lo recomiendan las unidades policiales especializadas en ciberdelincuencia; heurísticas transitorias, pero que ilustran el principio rector: obligar al defraudador a improvisar fuera del guion para el que su herramienta fue entrenada.
El segundo vector prospectivo es la autonomía: la inteligencia artificial agéntica permitirá ejecutar el ciclo completo del fraude, del ensamblaje de la identidad y la superación del onboarding a la maduración del historial y la disposición final, sin intervención humana relevante, y abrirá el interrogante jurídico de la intención y la imputación en las operaciones máquina-a-máquina.
Deloitte estima para el fraude de identidad sintética unas pérdidas de al menos 23.000 millones de dólares en 2030 solo en Estados Unidos, cifra elaborada antes de la eclosión generativa que debe leerse, a mi juicio, más como suelo que como techo; aunque ninguna autoridad pública europea ofrece hoy una previsión cuantificada: la magnitud exacta no la conoce nadie.
Falsedad documental y estafa: el encaje penal de las identidades sintéticas
Desde una perspectiva estrictamente penal, y como visión personal más que como doctrina asentada, pues no existe aún pronunciamiento del Tribunal Supremo sobre esta modalidad, entiendo que esta sofisticación tecnológica desafía los moldes clásicos de la falsedad documental.
La creación de estos documentos recreados por particulares encontraría su encaje en el delito de falsedad en documento oficial (artículo 392 en relación con el 390.1.2.º del Código Penal), sin ignorar que, cuando lo aportado al proceso de alta es una mera imagen digital, la doctrina del Tribunal Supremo sobre las copias no auténticas (sentencias 577/2020, de 4 de noviembre, y 535/2023, de 3 de julio) podría reconducir la conducta a la falsedad en documento privado del artículo 395.
Frente a quienes pretendan invocar la doctrina de la falsedad inocua de la STS 84/2024 bajo el pretexto de que se emplean datos personales reales, la realidad de la identidad sintética me parece radicalmente distinta: se altera la verdad de forma lesiva para el tráfico jurídico al crear un sujeto inexistente, simulación plena que colma sin dificultad la antijuridicidad material exigida.
El desplazamiento patrimonial, por su parte, cabría calificarlo como estafa común del artículo 248 cuando el engañado sea un empleado que aprueba la operación, y como estafa informática del artículo 249.1.a) cuando el alta sea íntegramente automatizada, operando la inyección de vídeo sintético, a mi juicio, como genuino artificio semejante, en concurso medial con la falsedad instrumental.
Asimismo, la persecución penal de la logística que nutre este mercado, los flujos de vídeo fabricados y los packs de datos comercializados en la Dark Web, podría anticiparse a la consumación del fraude patrimonial a través de los artículos 400 y 249.2.a) del Código Penal, los cuales castigan de forma autónoma la tenencia y distribución de programas, datos y útiles específicamente destinados a la falsedad y a la estafa informática.
¿Hasta dónde llega la responsabilidad de bancos y entidades financieras?
El plano verdaderamente sensible para el sector es el de la posición del sujeto obligado. La Ley 10/2010, de 28 de abril, impone los deberes de diligencia debida y habilita la identificación no presencial, concretada por las autorizaciones del SEPBLAC de videoconferencia (2016) y de vídeo-identificación no asistida (2017), sobre las que se proyectan las directrices de la Autoridad Bancaria Europea sobre alta de clientes a distancia y su citada Opinión de 2025, que ya incorpora el deepfake al mapa de riesgos de la diligencia debida. Estos deberes son, a mi entender, obligaciones de medios de contenido dinámico, no de resultado: lo exigible es la implantación y actualización diligente de procedimientos adecuados al riesgo conocido en cada momento, no la infalibilidad frente a cualquier ataque concebible, y el estándar ha de enjuiciarse ex ante, conforme al estado del arte existente cuando la identidad fue admitida, sin sesgos retrospectivos; las previsiones examinadas delimitan precisamente qué riesgo es ya conocido y qué medidas son ya exigibles.
Y las entidades están respondiendo a ese canon: incorporan a sus procesos de alta la detección de vida y de inyecciones, monitorizan la operativa en tiempo real, mantienen equipos especializados de prevención del fraude y colaboran con las fuerzas de seguridad y entre sí en la compartición de tipologías.
Quien más pierde con la identidad sintética es también quien más está haciendo por cerrarle el paso, y ese esfuerzo ha de pesar en su enjuiciamiento: la entidad que así opera satisface, a mi juicio, el canon de diligencia aunque un ataque singularmente sofisticado llegue a consumarse.
Las consecuencias del incumplimiento, cuando verdaderamente concurra, no son menores: la inobservancia de la diligencia debida constituye infracción grave o, cualificadamente, muy grave conforme a los artículos 51 y 52 de la Ley 10/2010, con multas muy cuantiosas, amonestación pública y eventual suspensión o revocación de la autorización.
En el plano civil, la identidad sintética añade el frente de las personas reales cuyos datos fueron incorporados al ilícito y descubren deudas o inclusiones en ficheros de solvencia que no les pertenecen, tutelable por la vía de la rectificación y medible por el mismo canon ex ante.
Y la doctrina de la sentencia del Tribunal Supremo 571/2025, de 9 de abril, de la Sala Primera, que anudó la responsabilidad de la entidad a su pasividad ante operaciones anómalas efectivamente conocidas, no es trasladable sin más a este escenario: deja a contrario fuera del reproche a la entidad que monitoriza y reacciona con diligencia, y aquí la entidad no actúa como garante de un cliente ajeno al engaño, sino que es ella misma la principal perjudicada.
Europa prepara el salto de la biometría a la identidad digital criptográfica
El marco regulatorio europeo permite fechar el horizonte. El Reglamento (UE) 2024/1689, de inteligencia artificial, impone desde el pasado 2 de agosto las obligaciones de transparencia de su artículo 50, el marcado del contenido sintético y la declaración de los deepfakes, bajo supervisión en España de la Agencia Española de Supervisión de la Inteligencia Artificial; su eficacia frente al defraudador será, por definición, limitada, pues quien delinque no marca su deepfake, y su utilidad real está en la detección y en la prueba, no en la prevención.
La respuesta estructural llega por otro frente: el Reglamento (UE) 2024/1624, nuevo reglamento único contra el blanqueo, aplicable desde el 10 de julio de 2027, refuerza la identificación electrónica para la diligencia debida a distancia, y el Reglamento (UE) 2024/1183 obliga a ofrecer la cartera europea de identidad digital, la EUDI Wallet, antes del 24 de diciembre de 2026, con aceptación obligatoria por los sectores regulados, incluido el financiero, a finales de 2027.
La verificación se desplazará así del análisis biométrico de una imagen, vulnerable por definición al deepfake, a la validación criptográfica de credenciales firmadas por el Estado emisor, y la conclusión prospectiva es nítida: el bienio 2026-2027 será previsiblemente la ventana de máximo riesgo y, desplegada la nueva arquitectura, el fraude migrará hacia los canales y las jurisdicciones que queden fuera de la validación criptográfica.
De cuanto antecede cabe extraer una triple conclusión. La primera, prospectiva: las previsiones solventes coinciden en la dirección y en la velocidad del fenómeno aunque discrepen en su magnitud, y sitúan el momento crítico exactamente ahora, en el intervalo entre la madurez de la técnica ofensiva y la plenitud de la identidad digital europea; anticiparse a esa ventana, con detección de inyecciones, combinación de señales y monitorización reforzada, no es ya una opción tecnológica, sino el contenido natural de la diligencia de los próximos ejercicios.
La segunda, dogmática: el ordenamiento penal dispone de herramientas suficientes, articuladas en torno al concurso de falsedad y estafa y a los tipos de facilitación llamados a alcanzar el escalón industrial del fenómeno, sin necesidad de categorías nuevas.
Y la tercera, valorativa: el sujeto obligado es en esta modalidad la víctima patrimonial primaria, y sus deberes de diligencia, reales y exigibles, han de enjuiciarse ex ante y conforme al estado del arte de cada momento, sin sesgos retrospectivos ni mutaciones de una obligación de medios en una responsabilidad cuasi objetiva por el resultado; el reproche debe dirigirse a quien delinque y a quienes lucran suministrando las herramientas, no a quien padece el fraude tras desplegar los controles exigibles frente a un adversario que, por primera vez, fabrica personas.