
Toda transferencia fraudulenta necesita un destino. Por sofisticado que sea el engaño que precede a la orden de pago, el dinero ha de aterrizar en una cuenta real, abierta a nombre de alguien en una entidad concreta, desde la que será fragmentado, reenviado o convertido en criptoactivos antes de que la víctima repare en lo ocurrido.
Ese punto de aterrizaje es la cuenta mula, y quien la presta, a cambio de una comisión o de una promesa de empleo, es el mulero.
Es la figura más antigua y más vigente de la criminalidad patrimonial en línea, porque sin ella el fraude no se consuma, y por ser el cuello de botella del esquema es también el punto sobre el que con mayor frecuencia se intenta trasladar la responsabilidad a la banca: no a la entidad del ordenante engañado, sino a aquella en la que estaba abierta la cuenta de destino, a la que se reprocha no haber detectado que su cliente era, en realidad, un instrumento.
La cuenta mula, pieza esencial del fraude
La mecánica es conocida. Una red criminal necesita muchas cuentas, dispersas en distintas entidades y países, con titulares que no levanten sospechas y reemplazables cuando una sea bloqueada.
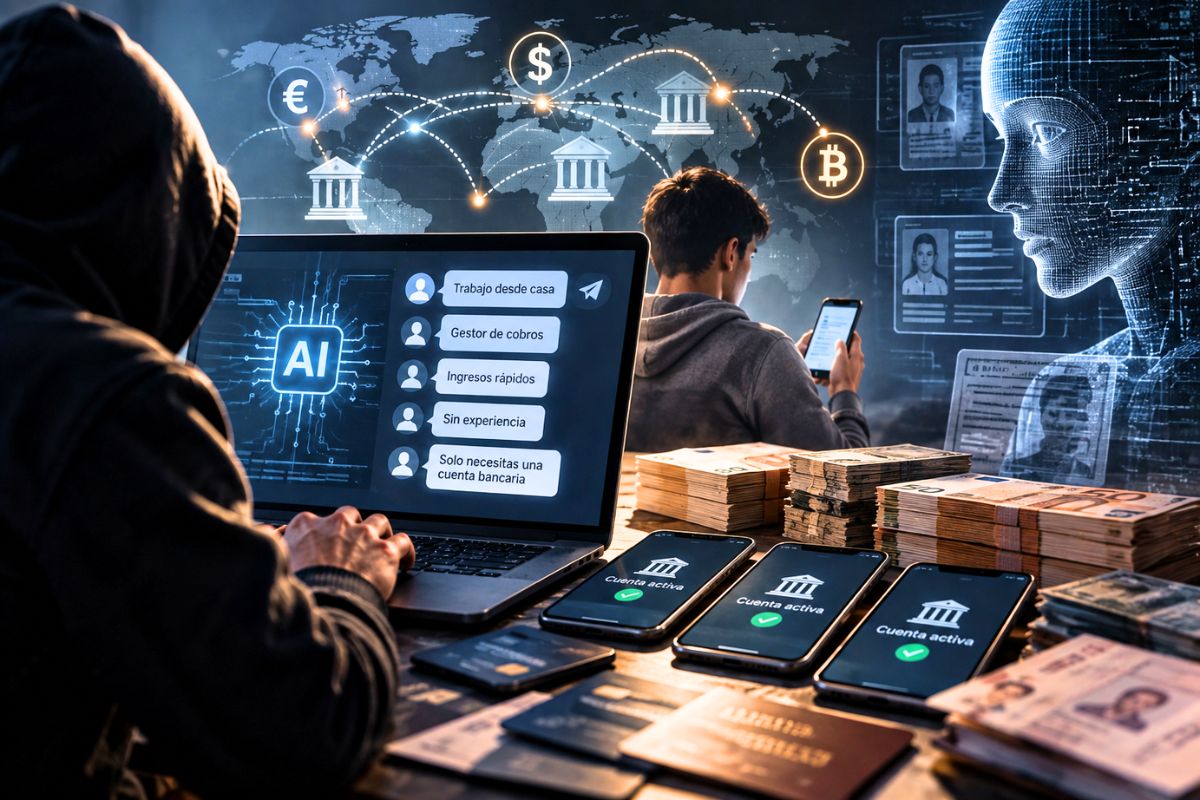
Para conseguirlas recluta: ofertas de trabajo desde casa o de «gestor de cobros», mensajes en redes sociales dirigidos a jóvenes o a personas con dificultades económicas y, en el extremo más grave, personas trasladadas para constituir sociedades y abrir cuentas en un país en el que no residen.
La operación desarticulada por la Policía Nacional con Europol e Interpol en julio de 2026, con 67 ciudadanos europeos que habían abierto más de 800 cuentas en España para una red que defraudó en torno a 140 millones de euros, muestra que hablamos de una gigantesca industria criminal, no de una picaresca de trileros.
Lo que la inteligencia artificial ha cambiado no es el diseño del esquema, sino su escala y su coste: actúa como potenciador de un delito que ya existía.
Reclutar mulas era hasta hace poco una tarea intensiva en mano de obra: anuncios creíbles en cada idioma, conversaciones individuales con decenas de candidatos, instrucciones para mover el dinero.
Hoy esa conversación la sostiene un modelo de lenguaje que responde a cualquier hora, en cualquier idioma y con el tono adaptado al interlocutor, mientras otro sistema genera ofertas de empleo, perfiles de empresa y documentación de apariencia impecable.
Europol lo describe sin ambigüedad en su evaluación de la amenaza del crimen organizado en internet de 2026: la inteligencia artificial generativa se emplea cada vez más para afinar la ingeniería social, acelerando y ocultando los esquemas de fraude, y se prevé que los sistemas autónomos automaticen partes del proceso criminal.
“Lo que la inteligencia artificial ha cambiado no es el diseño del esquema, sino su escala y su coste: actúa como potenciador de un delito que ya existía».
La Autoridad Bancaria Europea, en su opinión sobre riesgos de blanqueo de julio de 2025, sitúa a las mulas entre los vectores principales y advierte de que los delincuentes utilizan la inteligencia artificial para automatizar esquemas financieros, ocultar el origen de los fondos y dificultar la detección.
Las cifras proceden del sector, no de fuentes oficiales, y deben leerse con esa cautela: Cifas, la organización británica de prevención del fraude, registró en 2025 un 43 por ciento más de casos de uso abusivo de productos financieros y estrenó una categoría específica de mulas con más de 22.000 casos, atribuyendo el crecimiento a la inteligencia artificial generativa; y BioCatch observó en el primer semestre de 2025, en más de 200 entidades norteamericanas, una triplicación de las aperturas de cuenta intentadas por bots.
De los muleros humanos a las identidades sintéticas
La previsión, a mi juicio, es la de una industrialización completa del eslabón necesario. Sumsub anticipa para 2026 agentes de inteligencia artificial capaces de orquestar de principio a fin la generación de identidades, los deepfakes en el alta y la interacción con apariencia humana.
Si esas proyecciones se cumplen aun parcialmente, el reclutamiento humano dejará de ser el cuello de botella del fraude, porque la cuenta de destino podrá abrirse con una identidad sintética sin intervención de ningún ciudadano real, y el mulero clásico irá siendo desplazado por la cuenta puramente artificial.
Y eso, para la persecución del delito, no es una buena noticia.
El mulero ha sido hasta ahora, paradójicamente, el mejor aliado del investigador: la única persona real, identificada y localizable de toda la cadena, con un expediente de alta, un domicilio y un teléfono desde los que se reconstruye el reclutamiento hacia atrás y el destino de los fondos hacia delante.
Cuando ese eslabón sea una identidad que no existe, la instrucción perderá su punto de entrada natural y la víctima, al único demandado alcanzable que solía tener.
A ello se suma una dificultad que la actividad ya presenta y que la inteligencia artificial multiplica: el dinero salta de jurisdicción en jurisdicción, con la primera cuenta en un país, la segunda en otro y la salida a criptoactivos en un tercero, de modo que cada salto exige un instrumento de cooperación internacional distinto y un tiempo del que el investigador no dispone, porque los pagos inmediatos completan el recorrido en minutos.
Si el informe conjunto de la Autoridad Bancaria Europea y el Banco Central Europeo de 2024 ya atribuía en torno al 43 por ciento del valor del fraude en transferencias a operaciones transfronterizas, una red que automatiza la apertura de cuentas podrá elegir en qué jurisdicción abre cada una según la lentitud previsible de la respuesta.
Qué responsabilidad penal tiene el mulero
Conviene fijar cómo trata nuestro ordenamiento al mulero, porque esa calificación condiciona todo lo demás. La doctrina de la Sala Segunda del Tribunal Supremo se ordena, en mi lectura, en tres planos.
En el primero, quien ha concertado su intervención con la red y conoce, siquiera con dolo eventual, el origen de los fondos, responde como cooperador en la estafa o como autor de blanqueo doloso; la STS 291/2021, de 7 de abril, integra a las mulas que abrían cuentas con documentación falsa en un esquema de estafa continuada, falsedad y organización criminal.
En el segundo, quien recibe y reenvía dinero sin verificar su procedencia, cuando las circunstancias hacían evidente la anomalía, comete blanqueo imprudente del artículo 301.3 del Código Penal; es la línea de las SSTS 834/2012, de 25 de octubre, 412/2014, de 20 de mayo, y 506/2015, de 27 de julio, que sitúan la imprudencia en el incumplimiento del deber de cuidado sobre el conocimiento de la procedencia.
Entre ambos planos se sitúa la ignorancia deliberada, que la STS 506/2015 admite como forma de dolo eventual cuando el sujeto es consciente de la alta probabilidad del origen delictivo de los fondos y actúa pese a ello; la frontera con la imprudencia grave es fina y, a mi entender, la figura sirve para calificar a quien elige no saber, no para presumir el dolo de quien sencillamente no supo.
En el tercero, y aquí está la novedad que más afecta a las entidades, la STS 224/2024, de 7 de marzo, absuelve a quien facilitó sus datos para abrir una cuenta que luego se usó en la estafa: esa cesión previa es una participación imprudente en la estafa, impune conforme al artículo 12 del Código Penal, y no hay blanqueo porque la cuenta no se abre para legalizar el producto del delito sino para perpetrarlo, sin que cuantías insignificantes afecten al bien jurídico del artículo 301.
De esta doctrina extraigo dos consecuencias para la entidad receptora. La primera es que el ordenamiento penal reconoce que hay muleros que actúan sin saber, e incluso sin poder saber, que están siendo instrumentalizados; si el propio titular de la cuenta puede ignorar de buena fe para qué sirve, mal puede exigirse a la entidad que lo supiera antes que él.
La segunda es que, cuando la cuenta se abre con identidad ajena o sintética, el hecho punible no es un blanqueo posterior sino la estafa misma, y el estafado no es solo el ordenante, sino también la entidad engañada en el alta; tras la Ley Orgánica 14/2022, esa conducta encaja a mi entender en la estafa informática del artículo 249.1 a) del Código Penal, que castiga la transferencia no consentida de un activo patrimonial lograda mediante manipulación informática o artificio semejante.
Hasta dónde responde el banco receptor
Sobre la responsabilidad civil de la entidad de destino frente a la víctima, el marco legal es más claro de lo que a veces se pretende.
El artículo 59 del Real Decreto-ley 19/2018, de servicios de pago, dispone que la orden ejecutada de acuerdo con el identificador único, es decir, el IBAN, se considera correctamente ejecutada, sin que la información adicional que facilite el ordenante, señaladamente el nombre del beneficiario, imponga al proveedor nuevas comprobaciones; subsisten un deber de esfuerzo razonable de recuperación a cargo del proveedor del ordenante y un deber de cooperación a cargo del proveedor del beneficiario.
Esa regla no es una peculiaridad española sino derecho de la Unión, y el Tribunal de Justicia la ha interpretado con una claridad que no deja margen: en su sentencia de 21 de marzo de 2019, asunto C-245/18, Tecnoservice, declaró que la limitación de responsabilidad por identificador único ampara tanto al proveedor del ordenante como al del beneficiario.
El principio que late en esa sentencia es, a mi juicio, el que debería marcar la tendencia en toda Europa: el proveedor que ejecuta conforme al identificador y cumple los deberes de verificación y cooperación que la norma le impone ha de quedar indemne, porque su responsabilidad se mide por lo que la ley le exige hacer y no por el resultado de un fraude urdido fuera de su esfera.
Esa lectura vincula a todos los tribunales nacionales y no depende de una jurisprudencia interna que, en materia de fraude en pagos, no siempre ha sido uniforme.
La Sala Primera del Tribunal Supremo la ha asumido en dos sentencias de 2025: la STS 507/2025, de 27 de marzo, en un caso de IBAN erróneo sin fraude, exonera a ambos bancos con cita expresa de Tecnoservice; y la STS 1733/2025, de 27 de noviembre, resuelve exactamente el supuesto que nos ocupa: un fraude del tipo hombre en el medio, con correo que suplanta al proveedor y cambia el IBAN, en el que la empresa víctima demanda por vía extracontractual al banco del beneficiario; la Audiencia había condenado y el Supremo casa y desestima, porque el banco receptor ejecutó conforme al identificador único, no tenía deber de cotejar el nombre y cumplió su deber de cooperación cancelando la cuenta a los tres días, cuando el aviso de la víctima llegó veinticuatro días después.
Ese debería ser el punto de partida de cualquier reclamación: el banco receptor no es garante del patrimonio de un tercero con el que no tiene relación contractual, y su responsabilidad frente a él solo puede nacer de un incumplimiento concreto de los deberes que la norma le impone, nunca de que la cuenta resultara ser instrumental.
“El banco receptor no es garante del patrimonio de un tercero con el que no tiene relación contractual».
Frente a ello suele invocarse la Ley 10/2010: si la entidad hubiera aplicado el seguimiento continuo, el examen especial, la comunicación por indicio y la abstención de ejecución de sus artículos 6, 17, 18 y 19, habría detectado la cuenta mula a tiempo. La objeción no me parece sostenible como fuente de responsabilidad frente a la víctima, por tres razones.
Porque esas obligaciones son de medios y no de resultado: exigen medidas proporcionadas al riesgo, no garantizar que ninguna cuenta sea utilizada indebidamente.
Porque su destinatario es la autoridad administrativa y su finalidad la integridad del sistema, sin que la norma erija al sujeto obligado en asegurador de los perjudicados por cada operación no detectada.
Y porque una cuenta recién abierta, con un solo ingreso y una salida inmediata, es por definición la que menos señales ofrece a un seguimiento basado en el perfil histórico del cliente.
Europa eleva las obligaciones de control
El derecho europeo confirma esta lectura, aunque la está haciendo evolucionar. El Reglamento (UE) 2024/886 obliga a los proveedores de la zona euro, desde el 9 de octubre de 2025, a verificar la coincidencia entre el nombre del beneficiario y el IBAN antes de ejecutar la orden, de modo que quien presta correctamente ese servicio no responde de la ejecución a un beneficiario no deseado y quien no lo presta debe reembolsar al ordenante.
Es la consagración normativa del principio de Tecnoservice: la entidad que hace el esfuerzo de verificación exigible queda indemne, y el riesgo permanece en el ordenante que, advertido de la discrepancia, decide seguir adelante. Ese mecanismo neutraliza en gran medida el fraude por cambio de IBAN, pero no la cuenta mula genuina, en la que nombre y cuenta coinciden porque el titular es quien es.
Por su parte, la reforma integral del régimen de servicios de pago, articulada en la tercera Directiva de servicios de pago (PSD3) y en el nuevo Reglamento de servicios de pago (PSR), sobre la que Consejo y Parlamento alcanzaron acuerdo provisional el 27 de noviembre de 2025 y cuya publicación oficial estaba pendiente al escribir estas líneas, incorpora por primera vez un deber expreso del proveedor receptor de bloquear las operaciones que encuentre sospechosas, junto con un régimen de intercambio de información entre proveedores y el reembolso del fraude por suplantación de la propia entidad.
El Reino Unido ha ido más lejos, con un reembolso obligatorio desde octubre de 2024 cuya mitad repercute en el banco receptor: marca hacia dónde empuja el debate, aunque traslade al sector un riesgo cuyo origen está fuera de él.
La banca también es víctima del fraude
Frente a esa presión, el esfuerzo preventivo de las entidades es real y verificable, y me parece justo subrayarlo. En la última acción europea coordinada contra mulas cuyos resultados se han publicado, más de dos mil ochocientas entidades financieras colaboraron con las autoridades de veintiséis países para identificar más de diez mil mulas.
En España, Santander, BBVA y CaixaBank pusieron en marcha en junio de 2026 un servicio conjunto de intercambio de información sobre fraude, abierto al resto del sector, que se anticipa a las obligaciones de cooperación del PSR.
Y hay algo que se olvida cuando se presenta a la banca como parte pasiva: la entidad que devuelve a su cliente el importe de una operación no autorizada, como le impone el artículo 45 del Real Decreto-ley 19/2018, se convierte en la perjudicada patrimonial del delito y, cada vez con más frecuencia, se persona como acusación particular contra la red y contra el mulero, aportando la trazabilidad de los fondos y la información de alta de la cuenta receptora que la instrucción necesita.
“El fraude potenciado por la inteligencia artificial tiene como víctima al sistema financiero en su conjunto».
Esa infraestructura de detección y persecución, inexistente hace cinco años, define hoy el canon de diligencia exigible: no que ninguna cuenta sea mula, sino que existan y funcionen medios razonables para identificarla y para cooperar cuando se comunica el fraude.
Mi conclusión es que el eslabón de la cuenta mula es el terreno en el que con mayor claridad se ve que el fraude potenciado por la inteligencia artificial tiene como víctima al sistema financiero en su conjunto. La entidad receptora ha sido engañada, sea por un mulero que presta su cuenta, sea por una identidad artificial que la abre, y así lo reconocen el Código Penal, la legislación de servicios de pago, el Tribunal de Justicia de la Unión Europea y la jurisprudencia reciente de ambas Salas del Supremo.
Que PSD3 y PSR estén a punto de imponerle deberes nuevos de vigilancia y bloqueo no convierte en exigible hoy lo que solo mañana lo será. La entidad que verifica al beneficiario, comparte información con el sector, examina la operativa anómala, coopera sin demora cuando se le comunica un fraude y persigue a quien lo cometió satisface, a mi juicio, la diligencia exigible, y hacerla responder por la sola circunstancia de que el dinero acabó en una de sus cuentas es un desplazamiento del riesgo que ni la ley vigente ni la jurisprudencia europea respaldan.